loading

Fabricante profissional de scanner de código de barras.

Como integrar um leitor de controle de acesso por código de barras a um sistema existente

2026-10-31

Como integrar um leitor de controle de acesso por código de barras a um sistema existente

1. Introdução: Por que a integração de sistemas é importante?

A instalação de um leitor de código de barras para controle de acesso é apenas uma parte da construção de uma solução completa de gerenciamento de acesso.

Na maioria dos projetos comerciais, o leitor precisa se comunicar com controladores de porta existentes, software de gerenciamento, infraestrutura de rede ou aplicativos de terceiros.

Para integradores de sistemas e desenvolvedores de projetos, a compatibilidade é um dos fatores mais importantes na seleção de um dispositivo de controle de acesso.

Um leitor com interfaces de hardware e protocolos de comunicação adequados pode reduzir a complexidade de integração e ajudar a melhorar a confiabilidade do sistema.

Este artigo explica como integrar um leitor de controle de acesso por código de barras a um sistema já existente.

2. Compreender a arquitetura básica do sistema

Uma solução típica de controle de acesso por código de barras contém vários componentes:

  1. Leitor de código de barras ou código QR.

  2. Controlador de controle de acesso.

  3. Fechadura de porta, catraca ou portão.

  4. Software de gerenciamento ou servidor de autenticação.

  5. Infraestrutura de rede.

  6. Fonte de energia.

Um fluxo de trabalho de acesso típico é:

Passo 1: O usuário apresenta um código QR ou um código de barras.

Etapa 2: O leitor captura e decodifica a credencial.

Etapa 3: As informações de credenciais são transmitidas para o controlador ou plataforma de gerenciamento.

Etapa 4: O sistema verifica a autorização do usuário.

Etapa 5: Se o acesso for aprovado, o controlador ativa a fechadura da porta ou o portão.

Etapa 6: O sistema registra o evento de acesso, se compatível.

O fluxo de trabalho exato depende de se a autorização ocorre dentro do leitor, por meio de um controlador externo ou em um servidor central.

Como integrar um leitor de controle de acesso por código de barras a um sistema existente 1

3. Interfaces de comunicação comuns para leitores de controle de acesso por código de barras

Projetos diferentes exigem métodos de comunicação diferentes.

3.1 Interface Wiegand

O padrão Wiegand é amplamente utilizado em sistemas tradicionais de controle de acesso.

Permite que leitores compatíveis transmitam dados de credenciais para um controlador de acesso.

As vantagens incluem:

  • Compatível com diversos controladores tradicionais.

  • Integração relativamente simples.

  • Adequado para transmissão básica de credenciais.

  • Comumente utilizado em instalações de controle de acesso a portas já existentes.

Limitações:

  • As capacidades de transmissão de dados são relativamente limitadas.

  • A comunicação Wiegand padrão não oferece os mesmos recursos de segurança integrados que os protocolos de comunicação criptografados modernos.

  • É preciso levar em consideração a distância do cabo e os requisitos da instalação elétrica.

Para projetos que exigem maior segurança de comunicação, os compradores devem avaliar alternativas como o Canal Seguro OSDP, quando suportado tanto pelo leitor quanto pelo controlador.

3.2 Comunicação TCP/IP

O TCP/IP permite que dispositivos compatíveis se comuniquem através de uma rede Ethernet.

As possíveis aplicações incluem:

  • Comunicação com o software de gestão central.

  • Configuração remota de dispositivos.

  • Transmissão de dados baseada em rede.

  • Integração com plataformas de gestão de acesso compatíveis.

Antes da integração, confirme a configuração de IP do dispositivo, as configurações de porta, o formato de dados, a direção da comunicação e os requisitos de autenticação.

3.3 HTTP e HTTPS

A integração baseada em HTTP permite que um leitor ou dispositivo de controle de acesso relacionado troque dados com aplicativos web ou serviços de back-end compatíveis.

As funções potenciais podem incluir:

  • Envio de informações de digitalização para um servidor.

  • Recebendo comandos de configuração.

  • Comunicação com uma plataforma de gerenciamento de acesso baseada na web.

  • Conectando-se a softwares de terceiros.

O uso de HTTPS é recomendado onde for suportado e configurado adequadamente, pois proporciona comunicação criptografada.

Os endpoints exatos da API, os métodos de requisição, o mecanismo de autenticação e os formatos de dados devem ser confirmados com o fabricante do dispositivo.

3.4 Protocolo MQTT

MQTT é um protocolo de mensagens leve, comumente usado em aplicações de IoT.

Pode ser útil quando dispositivos de controle de acesso por código de barras precisam se comunicar com uma plataforma IoT centralizada ou um serviço de mensagens.

As possíveis aplicações incluem:

  • Relatório de status do dispositivo.

  • Acesse o sistema de mensagens de eventos.

  • Monitoramento remoto.

  • Comunicação entre sistemas conectados em rede.

Os parâmetros de configuração importantes podem incluir:

  • Endereço do broker MQTT.

  • Número da porta.

  • ID do cliente.

  • Nome de usuário e senha.

  • Estrutura do tópico.

  • Permissões de publicação e assinatura.

  • Configuração TLS, quando suportada.

As funções específicas do MQTT dependem do firmware do produto e da arquitetura do sistema.

USB 3.5 e UART

USB e UART são úteis para integração com sistemas embarcados, computadores industriais e dispositivos host compatíveis.

Antes de selecionar um método de conexão, confirme:

  • Níveis de tensão.

  • Definições de pinos.

  • Formato dos dados.

  • Taxa de transmissão (baud rate) para UART.

  • Requisitos do motorista.

  • Comandos de comunicação.

  • Compatibilidade com o sistema operacional do host.

Esses detalhes devem ser obtidos na documentação técnica do fabricante.

4. Como integrar um leitor de código de barras a um controlador de controle de acesso existente

Para projetos que utilizam um controlador de acesso tradicional, o processo de integração geralmente segue estas etapas.

Passo 1: Verifique a compatibilidade do controlador

Identifique o modelo do controlador e suas interfaces suportadas.

Verifique se ele suporta Wiegand, OSDP, TCP/IP ou outro método de comunicação exigido pelo leitor.

Não assuma que dois dispositivos são compatíveis simplesmente porque usam o mesmo conector.

Etapa 2: Confirme o formato dos dados de credencial

O leitor de código de barras pode decodificar um código QR em uma sequência de caracteres, enquanto o controlador de acesso pode esperar um formato de credencial ou comprimento de bits específico.

Confirmar:

  • Comprimento dos dados.

  • Formato de caractere.

  • Conjunto de caracteres suportado.

  • Formato de saída.

  • Mapeamento de credenciais.

  • Requisitos de conversão de dados.

Por exemplo, um código QR pode conter um longo token alfanumérico de visitante, enquanto um controlador Wiegand tradicional espera uma credencial numérica de formato fixo.

Portanto, pode ser necessário processamento adicional ou um controlador compatível.

Etapa 3: Configurar o leitor

Dependendo do modelo, a configuração pode incluir:

  • Habilitando os tipos de código de barras necessários.

  • Ajustando os formatos de saída.

  • Configuração dos parâmetros de comunicação.

  • Configurando prefixos e sufixos.

  • Selecionando o modo de autenticação necessário.

Passo 4: Conecte o leitor e o controlador

Siga o diagrama de fiação e as especificações elétricas do fabricante.

Verifique a fonte de alimentação, o aterramento, a fiação do sinal e as configurações de comunicação antes de ligar o sistema.

Etapa 5: Teste o fluxo de trabalho completo do Access

Teste diferentes cenários, incluindo:

  • Credenciais válidas.

  • Credenciais inválidas.

  • Credenciais expiradas.

  • Varreduras repetidas.

  • Interrupção de comunicação.

  • Recuperação de energia.

  • Ativação da fechadura da porta.

  • Acesse a gravação do evento.

O teste final deve reproduzir o ambiente operacional real do cliente.

5. Como integrar um leitor de código QR com software de terceiros

Para projetos mais avançados, os leitores de código de barras podem precisar se comunicar diretamente com aplicativos de terceiros ou plataformas de gerenciamento.

Um processo de integração típico inclui:

1. Obtenha a documentação técnica.

Solicite especificações de interface, protocolos de comunicação, documentação da API e instruções de configuração.

2. Defina o formato dos dados

Determine quais informações o sistema precisa receber, tais como:

  • Conteúdo do código QR.

  • ID do dispositivo.

  • Carimbo de data/hora da digitalização.

  • Status da credencial.

  • Acesse o resultado.

Somente os dados suportados pelo produto selecionado devem ser incluídos.

3. Desenvolver a interface de comunicação

O desenvolvedor de software implementa o método de comunicação apropriado, como TCP/IP, HTTP/HTTPS, MQTT ou um SDK compatível.

4. Conecte-se à plataforma de autenticação.

O aplicativo verifica as credenciais recebidas em relação ao banco de dados de acesso ou ao serviço de autenticação.

5. Retornar o resultado da autorização

O sistema envia o resultado apropriado para o controlador ou leitor, dependendo da arquitetura do dispositivo.

6. Testes de integração completos

Verificar a estabilidade da comunicação, o processamento de respostas, a segurança e os procedimentos de recuperação.

6. Considerações importantes de segurança durante a integração

A segurança deve ser considerada em todo o processo de integração.

Proteção de credenciais

Evite depender de códigos QR estáticos e fáceis de copiar para aplicações de alta segurança.

Quando apropriado, utilize:

  • Credenciais com prazo de validade limitado.

  • Códigos QR de uso único.

  • Códigos QR dinâmicos.

  • Verificação no servidor.

  • Mecanismos de revogação de credenciais.

Segurança de rede

As medidas recomendadas incluem:

  • Criptografia HTTPS ou TLS, quando suportada.

  • Autenticação robusta do dispositivo.

  • Gerenciamento seguro de senhas.

  • Restrições de acesso à rede.

  • Atualizações de firmware.

  • Configuração adequada do firewall.

Gerenciamento de permissões de acesso

As permissões de acesso devem ser gerenciadas centralmente sempre que necessário.

O sistema deve oferecer procedimentos adequados para credenciais expiradas, cartões perdidos, códigos QR revogados e desligamentos de funcionários.

Segurança da comunicação

Para conexões de controladores tradicionais, avalie se a interface de comunicação selecionada oferece proteção adequada.

Onde suportado, protocolos seguros como o OSDP Secure Channel podem oferecer maior proteção do que métodos de comunicação legados não criptografados.

As capacidades de segurança devem ser confirmadas tanto para o leitor quanto para o controlador.

7. Problemas e soluções comuns de integração

Problema comumPossível causaAção recomendada
O leitor não consegue se comunicar com o controlador.Fiação ou configuração de protocolo incorretasVerifique a compatibilidade da fiação e da interface.
O código QR é lido, mas a porta não abre.Incompatibilidade de formato de credenciais ou falha de autorizaçãoVerifique o formato dos dados e as configurações do controlador.
Códigos QR longos não são transmitidos corretamente.Limitação do comprimento dos dados do controladorVerifique o comprimento máximo dos dados e o suporte de saída.
O dispositivo de rede não consegue se conectar.Configuração de IP, porta ou firewallVerifique as configurações de rede e a conectividade.
As mensagens MQTT não estão sendo recebidas.Configuração incorreta do broker ou do tópicoVerificar credenciais do corretor e permissões do tópico
A resposta do sistema está atrasada.Latência de rede ou processamento do servidorVerifique os tempos de comunicação e de resposta do backend.
O dispositivo desconecta-se intermitentemente.Instabilidade de energia ou de redeVerifique a fonte de alimentação, os cabos e a qualidade da rede.

A causa raiz deve ser determinada por meio de testes sistemáticos, em vez de presumir que o próprio scanner esteja com defeito.

8. Por que escolher o WCMI para integração de controle de acesso por código de barras?

A WCMI fornece produtos de leitura de código de barras e controle de acesso para clientes B2B, integradores de sistemas e desenvolvedores de projetos.

Nossas capacidades de desenvolvimento e personalização de produtos podem atender aos requisitos do projeto, incluindo:

  • Reconhecimento de código QR e código de barras 1D.

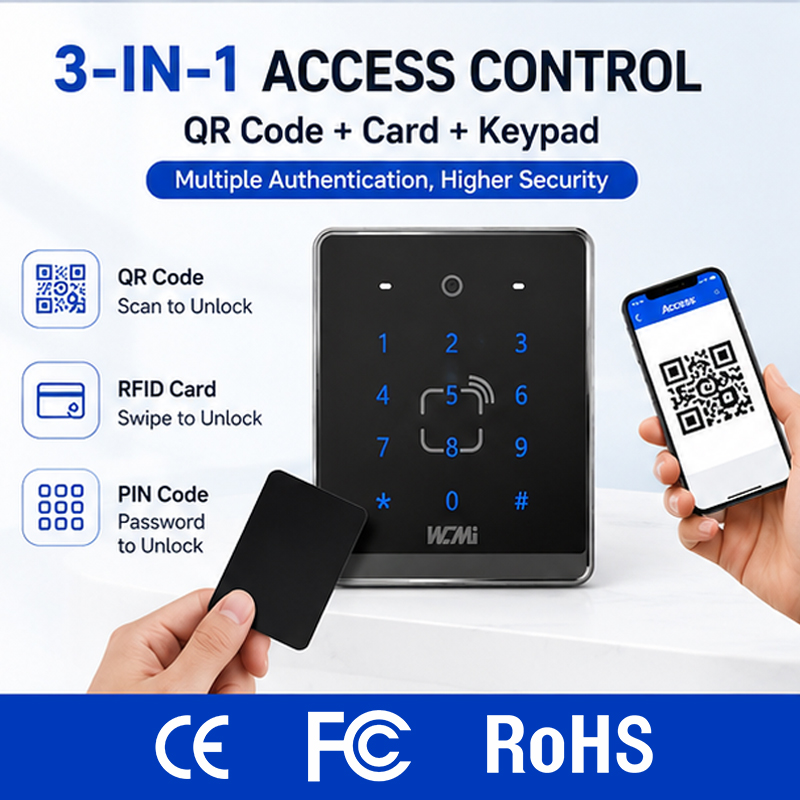
  • Autenticação por cartão RFID.

  • Controle de acesso baseado em teclado.

  • Configurações de produtos baseadas em Linux nos modelos aplicáveis.

  • Comunicação Ethernet e TCP/IP.

  • Integração de HTTP/HTTPS e MQTT em configurações aplicáveis.

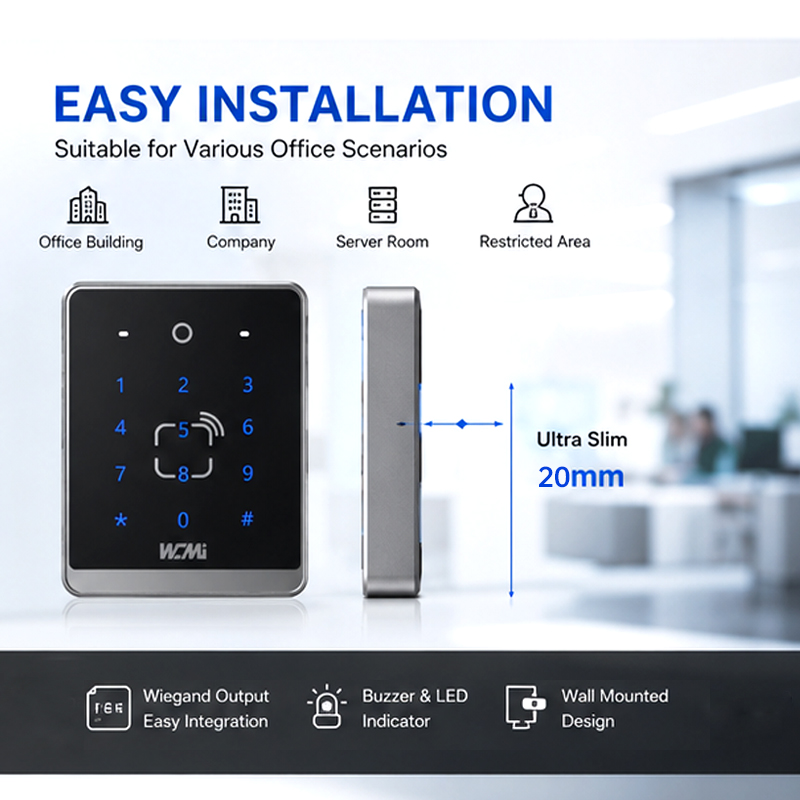
  • Saída Wiegand em modelos suportados.

  • Personalização de hardware e firmware.

  • Fabricação OEM/ODM.

Nossa equipe técnica pode avaliar seu controlador, plataforma de software e requisitos de comunicação existentes para ajudar a identificar uma configuração de produto adequada.

Está planejando um projeto de integração de controle de acesso por código de barras?

Entre em contato com a WCMI e forneça as seguintes informações:

  • Seu modelo de controlador de acesso atual.

  • Protocolo de comunicação necessário.

  • Especificações de código de barras e código QR.

  • Plataforma de software ou sistema operacional.

  • Métodos de autenticação necessários.

  • Quantidade estimada do projeto.

Podemos discutir a compatibilidade técnica, a avaliação de amostras e as possibilidades de personalização.

Site: https://www.wcmiscan.com/


Conclusão

A integração bem-sucedida do controle de acesso por código de barras exige mais do que apenas selecionar um leitor. Envolve a compatibilização da tecnologia de leitura, das interfaces de comunicação, dos controladores, do software e dos requisitos de segurança.

Trabalhar com um fabricante que entenda tanto a tecnologia de leitura de código de barras quanto a integração de controle de acesso pode ajudar a reduzir os riscos de desenvolvimento e melhorar a eficiência da implementação do projeto.
prev.
Um guia prático para compradores de sistemas de controle de acesso por código de barras.
Related questions
1
Um guia prático para compradores de sistemas de controle de acesso por código de barras.

Um guia prático para compradores de sistemas de controle de acesso por código de barras.

1. Introdução: Por que FOB e CIF são importantes em compras internacionais?

Ao adquirir leitores de controle de acesso por código de barras, leitores de código QR ou outros dispositivos eletrônicos de fabricantes estrangeiros, os compradores internacionais precisam entender mais do que apenas o preço do produto.

Os termos de envio determinam qual das partes organiza o transporte, paga determinados custos logísticos e assume os riscos de transporte em etapas específicas.

Dois termos comerciais comumente usados ​​são FOB e CIF.

Compreender essas diferenças ajuda os importadores a calcular os custos totais de compra, evitar despesas inesperadas com frete e organizar o transporte internacional de forma mais eficiente.

Este guia explica os conceitos de FOB e CIF da perspectiva dos compradores de sistemas de controle de acesso por código de barras.

2. O que significa FOB?

FOB significa "Free On Board" (Livre a Bordo).

De acordo com os Incoterms® 2020 FOB, o vendedor entrega as mercadorias a bordo do navio indicado pelo comprador no porto de embarque acordado.

Assim que as mercadorias estiverem a bordo, o risco de perda ou dano passa do vendedor para o comprador.

Responsabilidades do vendedor sob o acordo FOB

O vendedor geralmente precisa:

  • Prepare os produtos de acordo com o contrato de compra.

  • Embalagem completa para exportação.

  • Providenciar a entrega no porto acordado.

  • Concluir todos os trâmites aduaneiros de exportação.

  • Carregar a mercadoria a bordo da embarcação designada.

  • Forneça os documentos de embarque acordados.

Responsabilidades do comprador sob o acordo FOB

O comprador geralmente precisa:

  • Indique a transportadora ou o meio de envio.

  • Organizar e pagar o frete marítimo principal.

  • Providencie um seguro de carga, se necessário.

  • Gerenciar o desembaraço aduaneiro de importação.

  • Pague os impostos e taxas de importação aplicáveis.

  • Providencie o transporte até o destino.

Exemplo de compra FOB

Suponha que um comprador adquira 1.000 leitores de controle de acesso por código de barras de um fabricante na China.

O preço acordado é:

FOB Porto de Xangai: USD 20 por unidade

O valor do produto é:

1.000 × USD 20 = USD 20.000

O comprador é responsável por providenciar separadamente o frete marítimo, o seguro (se necessário), o desembaraço aduaneiro de importação, os impostos e a entrega no destino.

O custo final de desembarque será, portanto, superior ao valor FOB do produto.

3. O que significa CIF?

CIF significa Custo, Seguro e Frete.

De acordo com os Incoterms® CIF 2020, o vendedor organiza e paga o custo do transporte e o seguro mínimo de carga exigido até o porto de destino acordado.

No entanto, um ponto importante é frequentemente mal compreendido:

No modelo CIF, o risco de transporte é transferido para o comprador quando as mercadorias são carregadas a bordo do navio no porto de embarque, e não quando as mercadorias chegam ao porto de destino.

Responsabilidades do vendedor sob o regime CIF

O vendedor geralmente precisa:

  • Prepare e embale os produtos.

  • Concluir todos os trâmites aduaneiros de exportação.

  • Entregar e carregar as mercadorias a bordo do navio.

  • Providenciar e pagar o frete marítimo até o porto de destino indicado.

  • Obtenha o seguro de carga mínimo exigido.

  • Forneça os documentos de embarque acordados.

Responsabilidades do comprador sob o CIF

O comprador geralmente precisa:

  • Pague o preço CIF acordado.

  • Gerenciar o desembaraço aduaneiro de importação.

  • Pagar impostos e taxas de importação.

  • Pague as taxas de destino não incluídas no contrato.

  • Providencie o transporte local após a chegada.

  • Avalie se é necessário um seguro adicional.

O CIF exige cobertura mínima de seguro de acordo com a regra Incoterms® 2020 aplicável. Os compradores devem confirmar a abrangência do seguro e avaliar se é necessária proteção adicional.

4. FOB vs CIF: Principais Diferenças

ComparaçãoFOBCIF
Frete marítimo principalO comprador organiza e paga.O vendedor organiza e paga.
Seguro de cargaO comprador providencia, se desejar.O vendedor obtém a cobertura mínima exigida.
Desembaraço aduaneiro de exportaçãoVendedorVendedor
Desembaraço aduaneiroCompradorComprador
Impostos e taxas de importaçãoCompradorComprador
Transferência de riscoQuando as mercadorias estão a bordo no porto de embarque.Quando as mercadorias estão a bordo no porto de embarque.
Controle de freteMais controle para o compradorMais controle para o vendedor

Ambos os termos se aplicam ao transporte marítimo e fluvial.

Para cargas conteinerizadas entregues em um terminal de contêineres antes do carregamento, FCA pode ser um termo mais apropriado do que FOB, dependendo do acordo de entrega específico.

5. Qual é a melhor opção para compradores de sistemas de controle de acesso por código de barras: FOB ou CIF?

Não existe uma opção universalmente melhor. A escolha depende da experiência logística do comprador, dos detalhes do envio e das preferências de compra.

Escolha FOB se:

  • Você tem seu próprio agente de carga.

  • Você compra produtos de vários fornecedores.

  • Você deseja ter maior controle sobre o frete marítimo.

  • Você negociou tarifas de frete competitivas.

  • Você prefere gerenciar seu próprio seguro de carga.

Selecione CIF se:

  • Você não possui um agente de carga estabelecido.

  • Você prefere que o fornecedor organize o frete marítimo principal.

  • Você deseja um orçamento que inclua frete e seguro mínimo até o porto de destino especificado.

  • Você está comprando remessas menores e deseja um arranjo de frete mais simples.

No entanto, sempre compare as taxas de destino e os custos de entrega local antes de escolher.

6. O que é o processo de frete marítimo internacional?

Para produtos de controle de acesso por código de barras exportados da China, um processo típico de frete marítimo inclui:

Etapa 1: Confirme o Pedido de Compra

Confirme os modelos de produto, quantidades, preços unitários, embalagens e Incoterms acordados.

Etapa 2: Concluir a produção

O fabricante produz os bens de acordo com as especificações aprovadas.

Etapa 3: Inspeção de Qualidade

Realizar testes funcionais, inspeção visual e verificação de embalagem conforme acordado.

Etapa 4: Organizar o envio

Sob o regime FOB, o comprador ou seu agente de carga normalmente organiza o frete marítimo principal.

No modelo CIF, o vendedor organiza o frete marítimo principal e o seguro necessário.

Etapa 5: Declaração Aduaneira de Exportação

Prepare a fatura comercial, a lista de embalagem e os documentos de exportação necessários.

Etapa 6: Carregamento da embarcação

As mercadorias são carregadas no navio e os documentos de embarque pertinentes são emitidos.

Etapa 7: Chegada ao Porto de Destino

A empresa de transporte ou o agente de carga fornece as informações de chegada.

Etapa 8: Desembaraço Aduaneiro de Importação

O comprador ou o despachante aduaneiro designado preenche as declarações de importação e paga os impostos e taxas aplicáveis.

Etapa 9: Entrega final

A carga é coletada e transportada para o armazém do comprador ou para o local do projeto.

7. Quais documentos são necessários para importar produtos de controle de acesso por código de barras?

Os documentos comuns podem incluir:

  • Fatura comercial.

  • Lista de embalagem.

  • Conhecimento de embarque.

  • Certificado de Origem, quando aplicável.

  • Especificações do produto.

  • Documentos de conformidade relevantes.

  • Licenças de importação ou outros documentos comprobatórios, se necessários.

A documentação exata depende do mercado de destino e da classificação do produto.

Os compradores devem confirmar o código HS apropriado e os requisitos de importação com seu despachante aduaneiro antes do embarque.

Não assuma que todos os leitores de código de barras e de controle de acesso compartilham a mesma classificação HS.

8. Erros comuns que os compradores devem evitar

Erro 1: Comparar diretamente os preços unitários FOB e CIF

O custo CIF inclui o frete principal e os custos mínimos de seguro, que geralmente são excluídos do FOB. Compare o custo total de desembarque.

Erro 2: Presumir que CIF significa que o vendedor assume todos os riscos de envio.

No modelo CIF, o risco é transferido quando as mercadorias são carregadas a bordo no porto de embarque.

Erro 3: Ignorar as taxas de destino

Os serviços portuários, o desembaraço aduaneiro, os impostos, taxas e a entrega local podem afetar significativamente o custo final.

Erro 4: Usar classificação de produto incorreta

Códigos HS ou descrições de produtos incorretos podem causar atrasos alfandegários ou custos adicionais.

Erro 5: Não confirmar a versão dos Incoterms

Sempre especifique o porto indicado e a versão dos Incoterms® no contrato.

Por exemplo:

FOB Porto de Xangai, Incoterms® 2020

CIF Porto de Los Angeles, Incoterms® 2020

9. Como a WCMI pode apoiar os compradores internacionais?

A WCMI fornece produtos de leitura de código de barras e controle de acesso para clientes B2B internacionais.

Para encomendas de exportação, os compradores podem discutir:

  • Cotações de produtos.

  • Personalização OEM/ODM.

  • Exemplos de arranjos.

  • Cronogramas de produção.

  • Embalagem para exportação.

  • Opções de cotação FOB ou CIF, quando disponíveis.

  • Documentação de envio.

  • Especificações técnicas e informações sobre conformidade do produto.

Recomendamos que, ao solicitar um orçamento, informe o porto de destino, a quantidade desejada e a configuração do produto necessária.

Solicite hoje mesmo um orçamento FOB ou CIF da WCMI.

Site: https://www.wcmiscan.com/

Nota comercial: Este artigo fornece orientações gerais para compras e não substitui as regras completas dos Incoterms® 2020 ou a consultoria profissional em alfândega e logística.

2
Como escolher um leitor de controle de acesso por código QR para projetos comerciais

1. Por que os leitores de controle de acesso por código QR estão se tornando populares?

Os sistemas tradicionais de controle de acesso geralmente dependem de cartões físicos, chaves ou códigos PIN.

Embora esses métodos continuem úteis, a tecnologia de acesso por código QR oferece outra opção flexível para o gerenciamento de acesso comercial moderno.

Um código QR pode ser gerado digitalmente e enviado por e-mail, aplicativos móveis, sites ou plataformas de gerenciamento de visitantes.

Isso torna o acesso por código QR particularmente útil para visitantes temporários, hóspedes de hotéis, participantes de eventos e funcionários que utilizam credenciais digitais.

Para projetos comerciais, selecionar o leitor de controle de acesso por código QR correto é essencial para um desempenho confiável e uma integração de sistema bem-sucedida.

2. Primeiro, entenda o cenário da sua aplicação.

Antes de selecionar um leitor de controle de acesso por código QR, identifique o ambiente em que ele irá operar.

2.1 Edifícios de escritórios

Edifícios de escritórios podem usar leitores de código QR para:

  • Acesso para funcionários.

  • Cadastro de visitantes.

  • Permissões de acesso temporário.

  • Acesso à sala de reuniões.

  • Gestão de acesso ao edifício.

Considerações recomendadas:

  • Reconhecimento de código QR rápido e confiável.

  • Compatibilidade com controladores de acesso existentes.

  • Comunicação em rede.

  • Aparência compacta e profissional.

2.2 Hotéis

Os hotéis podem integrar o reconhecimento de código QR em fluxos de trabalho de acesso de hóspedes compatíveis.

As funções potenciais incluem:

  • Credenciais digitais para visitantes.

  • Autorização de acesso temporário.

  • Integração de check-in automático.

  • Integração com sistemas de gestão hoteleira.

O leitor deve ser compatível com a plataforma de gestão de acessos e a arquitetura das fechaduras das portas do hotel.

2.3 Escolas e Universidades

Instituições de ensino podem usar o acesso por código QR para:

  • Identificação do aluno.

  • Cadastro de visitantes.

  • Gestão de acesso ao campus.

  • Acesso à biblioteca ou área restrita.

  • Confirmação de presença no evento.

Para essas aplicações, os administradores podem precisar de gerenciamento flexível de credenciais e registros de acesso.

2.4 Fábricas e Armazéns

As fábricas podem usar leitores de código QR para gerenciar o acesso a áreas de produção, armazéns e zonas restritas.

Os requisitos importantes podem incluir:

  • Funcionamento estável.

  • Design de invólucro resistente.

  • Compatibilidade com controladores existentes.

  • Comunicação de rede confiável.

  • Adequação ao ambiente de instalação real.

2.5 Sistemas de Transporte e Catracas

Os leitores de código QR podem ser integrados em catracas e sistemas de validação de bilhetes compatíveis.

As principais considerações incluem:

  • Velocidade de leitura.

  • Capacidade de leitura de tela.

  • Ângulo de varredura.

  • Dimensões para instalação mecânica.

  • Comunicação com o controlador do portão.

  • Desempenho em uso contínuo.

3. Sete fatores importantes na escolha de um leitor de controle de acesso por código QR

Fator 1: Desempenho da leitura de código QR

O desempenho da digitalização é um dos critérios de seleção mais importantes.

Verificar:

  • Velocidade de reconhecimento.

  • Tamanhos de código QR suportados.

  • Distância de leitura.

  • Ângulo de leitura.

  • Reconhecimento de código em tela e em papel.

  • Desempenho em diferentes condições de iluminação.

  • Compatibilidade com diferentes telas de celulares.

Para projetos de catracas, o leitor deve ser testado usando o formato de código QR e os dispositivos de exibição esperados na aplicação.

Fator 2: Métodos de autenticação suportados

Alguns projetos exigem apenas autenticação por código QR, enquanto outros necessitam de múltiplos métodos de autenticação.

Dependendo do modelo, as funções disponíveis podem incluir:

  • Leitura de código QR.

  • Reconhecimento de código de barras 1D.

  • Leitura de cartão IC.

  • Leitura de cartão de CPU.

  • Leitura de carteira de identidade.

  • Inserção do código PIN através de um teclado.

A combinação de múltiplos métodos de autenticação pode dar suporte a diferentes grupos de usuários e cenários de acesso.

Fator 3: Interfaces e Protocolos de Comunicação

A compatibilidade de comunicação é fundamental para a integração.

Dependendo da configuração do leitor, as opções possíveis incluem:

Interface ou ProtocoloAplicação típica
EthernetComunicação em rede
TCP/IPComunicação com controladores ou software compatíveis
WiegandIntegração de controladores de controle de acesso tradicionais
USBComunicação do dispositivo host
UARTIntegração de sistemas embarcados
HTTP/HTTPSComunicação entre aplicação e servidor
MQTTTroca de mensagens entre dispositivos de rede compatíveis

Nem todos os produtos são compatíveis com todas as interfaces ou protocolos.

Os compradores devem confirmar se o leitor é compatível com o controlador e a arquitetura de software existentes.

Fator 4: Material e Proteção da Habitação

Os leitores comerciais podem ser feitos de plástico ABS, PC/ABS, liga de alumínio ou aço inoxidável.

A escolha correta depende do ambiente de instalação.

Para edifícios de escritórios com ambientes internos, a aparência e o projeto de instalação podem ser importantes.

Para fábricas ou instalações externas, os compradores devem avaliar adicionalmente:

  • Classificação de proteção IP.

  • Temperatura de operação.

  • Resistência à umidade.

  • Exposição aos raios UV.

  • Resistência ao impacto.

  • Resistência à corrosão.

Não assuma que uma carcaça metálica ofereça automaticamente proteção contra água ou poeira. Essas características devem ser verificadas separadamente.

Fator 5: Dimensões e projeto de instalação

Antes de fazer o pedido, confirme:

  • Altura, largura e espessura do produto.

  • Montagem na parede ou instalação embutida.

  • Posição da saída de cabos.

  • Dimensões dos furos de montagem.

  • Orientação da janela de digitalização.

  • Compatibilidade com painéis de controle de acesso existentes.

Para projetos com espaço de instalação limitado, um leitor fino e compacto pode ser preferível.

Fator 6: Integração e Segurança de Software

Um leitor de código QR é apenas uma parte de um sistema de controle de acesso.

A solução completa deve incluir validação de credenciais adequada, gerenciamento de permissões de acesso e segurança de comunicação.

Considerar:

  • Compatibilidade com a plataforma de gestão existente.

  • Expiração da credencial.

  • Códigos QR de uso único ou com tempo de validade limitado.

  • Comunicação com o servidor de autenticação.

  • Registros de acesso.

  • Permissões administrativas.

  • Comunicação segura onde suportada.

Códigos QR estáticos podem ser copiados ou compartilhados. Para aplicações que exigem maior segurança, deve-se considerar o uso de credenciais dinâmicas e verificação no servidor.

Fator 7: Capacidade de personalização do fabricante

Para grandes projetos comerciais, os produtos padrão podem não atender a todos os requisitos.

Um fabricante com capacidade para OEM/ODM pode oferecer suporte a:

  • Logotipo e embalagem personalizados.

  • Dimensões e cores da habitação.

  • Seleção do mecanismo de digitalização.

  • Múltiplas funções de autenticação.

  • Personalização da interface.

  • Configuração do firmware.

  • Integração de software e protocolo.

Discuta esses requisitos antes de solicitar amostras para evitar custos desnecessários de redesenho.

4. Que perguntas você deve fazer antes de comprar?

Antes de escolher um leitor de controle de acesso por código QR, pergunte ao fornecedor:

  1. O leitor é compatível com códigos QR exibidos em telas de celulares?

  2. Quais formatos de código de barras 1D e 2D são suportados?

  3. É possível suportar autenticação simultânea por código QR e cartão RFID?

  4. Suporta saída Wiegand ou comunicação TCP/IP?

  5. Existe integração com HTTP/HTTPS ou MQTT?

  6. O firmware pode ser personalizado?

  7. As dimensões e a aparência da caixa de transporte podem ser personalizadas?

  8. Qual é a quantidade mínima de encomenda (MOQ) para pedidos OEM/ODM?

  9. É possível fornecer amostras para testes de integração?

  10. Quais são os procedimentos de inspeção de qualidade e garantia disponíveis?

Essas perguntas ajudam os compradores a comparar fornecedores com base na adequação técnica, e não apenas no preço.

5. Por que escolher a WCMI como sua fornecedora de controle de acesso por código QR?

A WCMI fornece soluções de leitura de código de barras e controle de acesso para clientes B2B internacionais.

Nossos produtos e recursos de personalização podem atender aos requisitos do projeto, incluindo:

  • Reconhecimento de código QR e código de barras.

  • Autenticação por cartão IC.

  • Controle de acesso baseado em teclado.

  • Opções de comunicação Ethernet e de rede.

  • Funções TCP/IP, HTTP/HTTPS e MQTT em configurações aplicáveis.

  • Personalização de hardware e software.

  • Fabricação OEM/ODM.

Trabalhamos com clientes que precisam de leitores de controle de acesso personalizados para edifícios de escritórios, hotéis, escolas, fábricas e outras aplicações comerciais.

Precisa de um leitor de controle de acesso por código QR para o seu projeto?

Envie à WCMI o cenário da sua aplicação, os requisitos técnicos e a quantidade estimada. Nossa equipe pode ajudar a avaliar a compatibilidade do produto e as opções de personalização.

Site: https://www.wcmiscan.com/


3
Controle de acesso por código de barras OEM vs ODM: qual a melhor escolha para os compradores?

1. Introdução: Por que OEM e ODM são importantes na fabricação de sistemas de controle de acesso

O setor global de controle de acesso continua a adotar tecnologias de identificação digital, incluindo códigos QR, credenciais móveis, cartões RFID e dispositivos de autenticação conectados à rede.

Para distribuidores, marcas de equipamentos de segurança e integradores de sistemas, o desenvolvimento de um produto personalizado de controle de acesso por código de barras pode criar uma vantagem competitiva.

No entanto, os compradores frequentemente se deparam com uma decisão importante:

Você deve optar pela fabricação OEM ou ODM?

Ambos os modelos permitem que as empresas trabalhem com fabricantes profissionais, mas diferem em termos de propriedade do produto, escopo de personalização, investimento em engenharia e responsabilidades de desenvolvimento.

Compreender essas diferenças pode ajudá-lo a selecionar a solução de fabricação adequada.

2. O que é a fabricação de sistemas de controle de acesso por código de barras OEM?

OEM significa Fabricante de Equipamento Original.

Em um acordo OEM, o fabricante produz produtos de acordo com as especificações do comprador ou com um projeto de produto existente e acordado.

Para produtos de controle de acesso por código de barras, os serviços OEM podem incluir:

  • Impressão personalizada do logotipo da sua marca.

  • Etiquetas de produtos personalizadas.

  • Embalagens e manuais personalizados.

  • Ajustes de cor da carcaça.

  • Opções de configuração do produto.

  • Configurações de firmware.

  • Configurações específicas de interface ou conector, quando suportadas.

Vantagens da fabricação OEM

Investimento de desenvolvimento reduzido

Os projetos OEM geralmente utilizam uma plataforma de produto existente, reduzindo a necessidade de desenvolvimento de novos produtos.

Tempo de lançamento no mercado mais rápido

Como a plataforma de hardware já está disponível, os pedidos de OEMs geralmente podem passar pelas fases de avaliação e produção mais rapidamente do que projetos totalmente novos.

Desenvolvimento de marca

Distribuidores e atacadistas podem vender produtos sob sua própria marca sem precisar estabelecer instalações de fabricação próprias.

Menor complexidade técnica

Os projetos OEM são adequados para compradores que têm requisitos claros, mas não precisam de controle total sobre a arquitetura do produto.

Quem deve escolher um fabricante de equipamento original (OEM)?

O OEM é adequado para:

  • Distribuidores de leitores de código de barras.

  • Atacadistas de equipamentos de segurança.

  • Fornecedores de soluções de controle de acesso.

  • Marcas consolidadas expandindo sua linha de produtos.

  • Compradores que buscam identidade visual e embalagens personalizadas.

3. O que é a fabricação de sistemas de controle de acesso por código de barras ODM?

ODM significa Fabricante de Design Original.

Em um projeto ODM, o fabricante fornece recursos de design e desenvolvimento de produto para criar ou modificar um produto de acordo com a aplicação e os requisitos comerciais do comprador.

Para dispositivos de controle de acesso por código de barras, a personalização ODM pode envolver:

  • Novo visual e design industrial do produto.

  • Dimensões de gabinete personalizadas.

  • Diferentes configurações de mecanismos de digitalização.

  • Reconhecimento integrado de código de barras e RFID.

  • Configurações do teclado e do visor.

  • Modificações no circuito de hardware.

  • Desenvolvimento de firmware e software.

  • Personalização do protocolo de comunicação.

  • Projeto de estrutura mecânica e instalação.

O escopo exato depende das capacidades de engenharia do fabricante e do acordo do projeto.

Vantagens da fabricação ODM

Mais diferenciação de produto

Os compradores podem desenvolver produtos que se adequem melhor ao seu mercado-alvo e aos cenários de aplicação.

Funções técnicas personalizadas

Hardware e software podem ser avaliados em conjunto para atender aos requisitos específicos do projeto.

Maior flexibilidade de design

A aparência, as dimensões, a estrutura de instalação e a configuração funcional do produto podem ser personalizadas.

Desenvolvimento de produto a longo prazo

A cooperação com fabricantes de equipamentos originais (ODMs) pode apoiar melhorias contínuas nos produtos e o desenvolvimento de novas versões.

Quem deve escolher ODM?

O ODM é adequado para:

  • Marcas de controle de acesso.

  • Integradores de sistemas de grande porte.

  • Desenvolvedores de soluções de segurança.

  • Empreiteiros de projetos com requisitos técnicos especiais.

  • Empresas que desenvolvem suas próprias plataformas de produtos.

4. OEM vs ODM: Principais Diferenças

ComparaçãoOEMODM
Plataforma de produtosProjeto existente ou especificado pelo compradorProjeto desenvolvido pelo fabricante ou em conjunto
Personalização de logotipoDisponívelDisponível
Personalização de embalagensDisponívelDisponível
Personalização de hardwareLimitado ou dependente do projetoMais flexível
Personalização de softwareDependente da configuraçãoPode envolver um desenvolvimento mais profundo.
Investimento em desenvolvimentoGeralmente mais baixoGeralmente mais alto
Tempo de desenvolvimentoGeralmente mais curtoGeralmente mais longo
MOQDepende do produto e da personalização.Depende do projeto e dos requisitos dos componentes.
Ideal paraDistribuidores e marcas estabelecidasMarcas e desenvolvedores de projetos

Os custos e prazos de entrega reais dependem do escopo do projeto, dos recursos de engenharia, dos componentes, das ferramentas e dos arranjos de produção.

5. O que os compradores devem considerar antes de iniciar um projeto OEM/ODM?

5.1 Defina sua aplicação

Comece por identificar onde o dispositivo será utilizado.

Exemplos incluem:

  • Controle de acesso a edifícios de escritórios.

  • Gestão de acesso ao hotel.

  • Acesso à escola e ao campus.

  • Gestão de pessoal na fábrica.

  • Sistemas de catracas com código QR.

  • Sistemas de registro de visitantes.

Ambientes diferentes podem exigir desempenhos de digitalização, designs de gabinete, interfaces de comunicação e métodos de instalação distintos.

5.2 Confirmar os Requisitos Técnicos

Elabore um documento de requisitos técnicos que abranja:

  • Formatos de código de barras suportados.

  • Capacidade de leitura de código QR na tela.

  • Tipos e frequências de cartões RFID.

  • Autenticação por teclado ou PIN.

  • Interfaces de comunicação.

  • Requisitos de TCP/IP, HTTP/HTTPS ou MQTT, quando aplicável.

  • Compatibilidade com Wiegand, quando aplicável.

  • Fonte de energia.

  • Temperatura de operação.

  • Dimensões de instalação.

O fabricante pode usar essas informações para avaliar a viabilidade e o custo da personalização.

5.3 Compreender os requisitos de quantidade mínima de encomenda (MOQ)

A quantidade mínima de encomenda (MOQ) não é fixa para todos os produtos OEM/ODM.

Os fatores que afetam a quantidade mínima de encomenda incluem:

  • Inventário de componentes existente.

  • Caixa ou ferramental personalizados.

  • Componentes eletrônicos especiais.

  • Embalagem personalizada.

  • Desenvolvimento de firmware.

  • Custos de configuração e teste de produção.

Os compradores devem distinguir entre a quantidade mínima de pedido (MOQ) para amostras, a quantidade mínima de pedido para produção inicial e as quantidades de pedidos a longo prazo.

5.4 Confirmar a titularidade do IP

Antes de iniciar um projeto ODM, ambas as partes devem esclarecer:

  • Quem detém os direitos de design da aparência do produto?

  • Quem é o proprietário do firmware recém-desenvolvido?

  • Quem detém os desenhos do hardware?

  • O fabricante pode usar o projeto para outros clientes?

  • São necessários acordos de exclusividade?

  • O que acontece com as ferramentas após o término do projeto?

Um acordo de confidencialidade e um contrato de desenvolvimento por escrito podem ajudar a proteger ambas as partes.

6. Qual é o processo típico de desenvolvimento OEM/ODM?

Um fluxo de trabalho de fabricação profissional geralmente inclui:

Etapa 1: Discussão de Requisitos

O comprador fornece os requisitos do produto, cenários de aplicação, quantidades desejadas e informações de mercado.

Etapa 2: Avaliação Técnica

O fabricante avalia a compatibilidade do hardware, os requisitos de software e a viabilidade de personalização.

Etapa 3: Cotação

Ambas as partes confirmam os custos das amostras, taxas de ferramentas, quantidade mínima de encomenda (MOQ), preços unitários e prazos de entrega estimados.

Etapa 4: Desenvolvimento do protótipo

São preparadas amostras ou protótipos de engenharia para testes.

Etapa 5: Aprovação da amostra

O comprador avalia a aparência, o desempenho, a comunicação e a compatibilidade do sistema do produto.

Etapa 6: Produção em Massa

A produção inicia-se de acordo com as especificações aprovadas.

Etapa 7: Inspeção de Qualidade e Envio

Os produtos são submetidos a inspeções previamente acordadas antes do embalamento e envio internacional.

7. Por que trabalhar com a WCMI para controle de acesso por código de barras OEM/ODM?

A WCMI é uma fabricante de produtos de leitura de código de barras e controle de acesso, com capacidade de produção em fábrica e desenvolvimento técnico.

Apoiamos discussões sobre OEM/ODM para clientes que buscam:

  • Dispositivos de controle de acesso com código de barras personalizados.

  • Soluções de reconhecimento de código QR e cartão.

  • Configurações de autenticação baseadas em teclado.

  • Personalização de hardware e software.

  • Integração da interface de comunicação.

  • Aparência e identidade visual do produto personalizadas.

  • Desenvolvimento de produtos baseado em projetos.

Nosso objetivo é ajudar distribuidores, marcas e integradores de sistemas a desenvolver produtos adequados para seus mercados-alvo.

Pronto para desenvolver seu próprio produto de controle de acesso por código de barras?

Entre em contato com a WCMI e informe suas especificações técnicas, quantidade desejada e requisitos de personalização para discutirmos a solução OEM ou ODM mais adequada.

Site: https://www.wcmiscan.com/

4
Como seus sistemas de controle de acesso por código de barras estão protegidos contra acessos não autorizados?

A credencial é a primeira superfície de ataque. Oferecemos suporte a três modos de credencial com níveis de segurança bastante diferentes:
① Códigos QR estáticos — Conheça os riscos
  • Um código fixo por usuário, impresso ou exibido.
  • Vulnerabilidade: qualquer pessoa que fotografe ou faça uma captura de tela do código terá uma cópia perfeita. Não há defesa técnica uma vez que o código se torna estático — a segurança depende inteiramente do controle físico do crachá/celular.
  • Nossa posição: apoiamos o uso em situações de baixo risco e conveniência (portas de funcionários, armazéns internos), mas destacamos essa limitação durante a análise do projeto e recomendamos a atualização para qualquer entrada voltada ao público ou de alto valor.
② Códigos QR dinâmicos/com tempo limitado (estilo TOTP)
  • O aplicativo host gera um novo código a cada 30 a 60 segundos usando um algoritmo baseado em tempo sincronizado com o controlador.
  • Por que isso impede a cópia: uma captura de tela feita às 14:00:01 expira matematicamente às 14:01. Compartilhar o código é inútil — quando uma segunda pessoa chega à porta, a credencial já mudou.
  • Implementação: o leitor encaminha o código para o controlador, que o valida usando o mesmo algoritmo — não há necessidade de comunicação com o servidor, portanto a validação funciona offline, desde que os relógios estejam sincronizados (tolerância típica de desvio: janela de ±1).
③ Códigos de uso único / validados no backend
  • Cada código é único e emitido para um único evento: um horário de visita, um período de entrega ou a retirada de um armário.
  • Validado em tempo real contra o servidor com resposta inferior a 500 ms; após o primeiro uso, o código é gravado — reproduzi-lo produz um evento de alarme imediato , não apenas uma negação.
  • O modo mais prático e eficiente; padrão para gestão de visitantes, armários e bilhetes.

Camada de segurança 2 — Mecanismos anti-repetição e anti-clonagem (nível de firmware)

Essas proteções operam dentro do firmware do leitor, independentemente do tipo de credencial:
  • Anti-replay: o par leitor/controlador rastreia os tokens de credenciais usados ​​recentemente em uma janela deslizante. Um código apresentado duas vezes dentro do seu período de validade é rejeitado e sinalizado — isso detecta tanto ataques de replay deliberados quanto o caso de "usuário escanear duas vezes por acidente" (configurável: alarme vs. ignorar silenciosamente).
  • Detecção anti-clonagem (modo dinâmico): como os códigos dinâmicos válidos existem apenas em um curto período de tempo, códigos fora desse período acionam um contador de adulteração — tentativas repetidas de uma mesma porta geram um alerta de segurança para o software de gerenciamento.
  • Limitação por força bruta: após um número configurável de leituras inválidas consecutivas (padrão 5), o leitor adiciona um atraso crescente (por exemplo, 5 s → 30 s → 60 s) e pode notificar o controlador — um ataque de adivinhação de código torna-se praticamente impossível.
  • Integridade do firmware: o firmware de produção é protegido com verificação de checksum e um fusível de proteção contra leitura. As unidades de campo não podem ser reprogramadas sem ferramentas de atualização autorizadas — um invasor que roube um leitor não consegue extrair a lógica de decodificação ou a lista de permissões, nem gravar um firmware malicioso que sempre retorna "válido".
  • Controle de versão: todas as versões de firmware são assinadas; o controlador pode verificar a versão do firmware do leitor durante o handshake.

Camada de segurança 3 — Comunicação criptografada (o cabo entre o leitor e o controlador)

O problema do Wiegand (e nossa resposta honesta): O padrão Wiegand 26/34 transmite os números dos cartões em texto simples — qualquer pessoa com um analisador de Wiegand de US$ 30 conectado ao cabo pode capturar todas as credenciais que passam. Por esse motivo:
  • Modo de adaptação: oferecemos emulação Wiegand (apresentando o código QR decodificado como um número de cartão) para integração com controladores antigos — aceitável apenas quando a passagem do cabo estiver dentro de uma parede/tubulação de elevação segura.
  • Modo protegido: recomendamos enfaticamente o uso de RS485 criptografado para novas instalações.
    • Comunicação bidirecional e endereçável entre o controlador e cada leitor.
    • Criptografia por sessão ou por mensagem com chaves definidas pelo cliente.
    • O leitor autentica-se junto ao controlador antes que qualquer credencial seja transmitida — um dispositivo não autorizado conectado ao barramento não pode se passar por um leitor.
    • Qualquer frame corrompido, repetido ou estranho é descartado e registrado.
Gerenciamento de chaves para projetos ODM: as chaves de criptografia são inseridas durante a produção — nunca enviadas em documentação ou por e-mail. Cada cliente OEM pode ter um conjunto de chaves exclusivo , o que significa que um leitor desenvolvido para a Marca A é criptograficamente inútil no sistema da Marca B, mesmo que o hardware seja idêntico.

Camada de segurança 4 — Proteção contra adulteração física

Um leitor instalado em uma porta externa está exposto. Contramedidas em nível de hardware:
  • Interruptor de violação: um microinterruptor interno é liberado no momento em que a caixa é aberta da parede. Acioná-lo: (a) ativa imediatamente uma saída local de sirene/relé e (b) marca todos os eventos subsequentes desse leitor com um indicador de violação no registro.
  • Resposta a adulteração configurável: as opções incluem bloqueio (o leitor para de validar até que um técnico o reinicie), alarme apenas ou alarme silencioso (registra o evento enquanto aparenta funcionar normalmente — útil para armadilhas forenses).
  • Supervisão de linha: o monitoramento opcional do resistor de fim de linha detecta o corte do cabo entre o leitor e o controlador.
  • Montagem reforçada: parafusos de segurança e fixações unidirecionais disponíveis; os componentes eletrônicos do leitor ficam atrás da placa de montagem, de modo que a remoção da parede não expõe a placa de circuito impresso.

Camada de segurança 5 — Monitoramento do status da porta e projeto à prova de falhas

Segurança também significa saber quando a porta deveria estar trancada, mas não está:
  • Entrada de contato da porta: um circuito de sensores separado detecta abertura forçada (porta aberta sem credencial válida) e porta mantida aberta (porta mantida aberta após o tempo limite) — ambos acionam alarmes prioritários, distintos dos eventos de entrada normais.
  • Entrada de solicitação de saída (REX): saídas legítimas não acionam alarmes de abertura forçada; a lógica do sensor distingue ativações do botão de saída de arrombamentos.
  • Comportamento do relé à prova de falhas/à prova de falhas: configurável de acordo com as normas de incêndio — à prova de falhas (a porta permanece trancada em caso de queda de energia, padrão para escritórios) ou à prova de falhas (a porta destrava em caso de queda de energia, obrigatório para muitas rotas de fuga). O comportamento é definido em jumpers de hardware e firmware, portanto, não pode ser alterado remotamente por engano.
  • Proteção por relé: as saídas de bloqueio são isoladas e têm a corrente limitada para evitar a soldagem do relé induzida por danos — um relé soldado representa uma falha de segurança silenciosa.

Camada de segurança 6 — Armazenamento de credenciais e dados

  • Armazenamento criptografado com AES: listas de permissões e buffers de eventos armazenados em cache local são criptografados na memória flash do leitor — a extração do chip fornece apenas o texto cifrado.
  • Nenhuma credencial no registro: os registros de eventos armazenam identificadores de credenciais (ID do usuário, hash do token), nunca o código QR bruto — portanto, um arquivo de registro vazado não pode ser usado para fabricar códigos de entrada.
  • Sincronização criptografada: eventos armazenados em buffer offline são transmitidos para o servidor pelo mesmo canal criptografado (Camada 3), e não em texto simples.

Resumo do Modelo de Ameaças — O que cada camada impede

AtaqueDerrotado por
Código QR fotocopiado/capturado da telaCredenciais dinâmicas (L1) e de uso único (L1)
Reproduzindo um código válido interceptadoJanela anti-replay (L2) + gravação única (L1)
Adivinhar ou usar força bruta para decifrar códigosLimitação de velocidade + atraso crescente (Nível 2)
Capturando credenciais no caboRS485 criptografado (L3)
Fingir ser um leitor no ônibusAutenticação de barramento, chaves por cliente (L3)
Abrir o leitor para curto-circuitar o reléInterruptor de violação + bloqueio (Nível 4)
Cortar o cabo do leitor-controladorSupervisão de linha (Nível 4)
Forçar a porta sem credencialAlarmes de contato de porta (L5)
Extraindo a lista de permissões da unidade roubadaFlash criptografado com AES (L6)
Extraindo segredos do firmwareProteção contra leitura + firmware assinado (L2)

Melhores práticas de implantação que recomendamos a todos os clientes.

  1. Nunca utilize códigos QR estáticos em portas de acesso público (portões, entradas principais) — utilize códigos dinâmicos ou de uso único.
  2. Use RS485 criptografado para qualquer conexão em espaços compartilhados/não seguros ; reserve a emulação Wiegand para risers selados e migrações de sistemas legados.
  3. Alterar as chaves padrão antes da entrada em produção — enviamos chaves de engenharia para testes em bancada; as chaves de produção são inseridas pelo cliente.
  4. Configure alarmes de abertura forçada e abertura mantida para um canal monitorado , não apenas um bipe local.
  5. Mantenha o firmware do leitor no caminho de atualização assinado — notificamos os clientes OEM sobre atualizações relevantes para a segurança por meio de registros de alterações.
  6. Atribuir chaves exclusivas por site ou por marca de cliente (algo trivial para nós fazermos em produção; caro de implementar posteriormente).

Perguntas frequentes de acompanhamento

A plataforma de controle de acesso da WCMI foi submetida a testes de penetração? Para projetos OEM de grande volume, oferecemos suporte a testes de penetração de terceiros na configuração final — incluindo fuzzing de credenciais, injeção de barramento e tentativas de adulteração física — com as constatações sendo tratadas antes do início da produção.
Os algoritmos de criptografia podem ser personalizados? Sim. Além do AES-128/256, podemos implementar cifras especificadas pelo cliente, esquemas de troca de chaves ou algoritmos padrão nacionais (por exemplo, SM4 para o mercado chinês, quando aplicável) no firmware ODM.
O que acontece se alguém roubar o celular de um usuário? Com ​​credenciais dinâmicas, o aplicativo do celular geralmente é protegido por PIN/biometria — mas, mais importante, a revogação é instantânea: a credencial é excluída no software de gerenciamento e a lista de permissões da porta é atualizada no próximo ciclo de sincronização. Não há cartão físico para rastrear.
Os recursos de segurança funcionam no modo offline? Sim — a validação dinâmica de listas de permissões, a proteção contra repetição, a limitação de taxa de transferência, a resposta a tentativas de violação e o monitoramento de portas são funções locais. Apenas a validação de código único requer conectividade.
O protocolo RS485 criptografado é retrocompatível com meu controlador atual? Sim, é necessário um controlador que suporte o protocolo — nós fornecemos a especificação do protocolo e suporte à integração para fabricantes de controladores, ou oferecemos nosso próprio controlador para sistemas completos.

Especifique uma plataforma de controle de acesso segura para o seu projeto: informe-nos os tipos de portas, o nível de ameaça (escritório/residencial/alta segurança) e o modo de credenciamento que você planeja usar — ​​nossos engenheiros apresentarão uma proposta de arquitetura de segurança com orçamento em até 24 horas.
5
O que é um sistema de controle de acesso por código de barras (código QR)?

Um sistema de controle de acesso por código de barras é uma solução de entrada de portas na qual a credencial é um código de barras ou um código QR em vez de (ou juntamente com) um cartão RFID físico. O hardware principal é um leitor de controle de acesso com um mecanismo de leitura integrado — um leitor de imagens 2D baseado em câmera — que lê o código, valida a credencial e libera a porta.
Em uma instalação típica, o leitor é um componente em uma cadeia de quatro partes:
Leitor de controle de acessoCaptura e decodifica o código QR/código de barras (produto da WCMI)
Controlador de portaValida as credenciais em relação a uma lista de permissões ou servidor, tomando a decisão de permitir ou negar.
Fechadura elétrica / ferragens para portasFechadura magnética, fechadura elétrica ou motor de portão — abre fisicamente mediante sinal de relé.
Software de gestãoEmite credenciais, define períodos de validade, gerencia usuários e extrai registros de eventos.
A função do leitor é ser a porta de entrada confiável do sistema : decodificação rápida e segura em qualquer condição de iluminação, em qualquer clima, para qualquer usuário — incluindo visitantes que nunca receberam um cartão.

2. Como funciona um ciclo de leitura e desbloqueio (passo a passo)

A sequência completa, do usuário à porta destrancada, leva menos de 0,3 segundos :
  1. Apresentação — O usuário segura um crachá impresso ou a tela do celular a 5–20 cm do leitor. Um padrão de mira em LED (moldura ou ponto) guia o posicionamento correto; um sensor infravermelho pode ativar o dispositivo quando o usuário se aproxima (a ativação automática economiza energia em instalações com bateria).
  2. Captura e decodificação — O sensor CMOS captura o código e o decodificador integrado identifica a simbologia (QR, PDF417, Data Matrix ou códigos 1D) e extrai a carga útil em aproximadamente 30 a 100 ms.
  3. Validação — Dependendo da arquitetura do sistema:
  • Validação local: o leitor ou controlador verifica o código em relação a uma lista branca interna armazenada na memória flash — funciona mesmo sem rede.
  • Validação no servidor: o código é encaminhado via RS485/Wiegand/Ethernet para o controlador ou servidor para verificação em tempo real (essencial para códigos dinâmicos/de uso único).
  1. Decisão e liberação — Com uma credencial válida, o leitor aciona seu relé interno (ou sinaliza o relé do controlador) para liberar a fechadura e confirma ao usuário com um LED verde, um bipe ou um aviso de voz. Com um código inválido: LED vermelho + sinal sonoro de negação, e o evento é registrado.
  2. Registro de dados — O ID do usuário, o tipo de credencial, a hora e o ID da porta são registrados — armazenados localmente em buffer se estiver offline e sincronizados com o servidor quando a conectividade for restabelecida.

3. Três tipos de credenciais — e por que isso importa

Nem todas as credenciais QR são iguais. Esta é a decisão de especificação mais importante em qualquer projeto:
① Códigos QR estáticos
  • Cada usuário possui um código fixo (crachá impresso ou captura de tela do aplicativo).
  • Simples e funciona offline, mas um código fotografado é um código copiado.
  • Aceitável apenas para aplicações de conveniência de baixa segurança.
② Códigos QR dinâmicos/com tempo limitado
  • O aplicativo ou plataforma gera um novo código a cada 30 a 60 segundos (estilo TOTP) ou para cada entrada individual.
  • Capturas de tela são inúteis — o código expira antes que possa ser compartilhado.
  • Requer validação local sincronizada ou em segundo plano; a opção padrão para academias, escritórios e edifícios residenciais.
③ Códigos de uso único validados no backend
  • Cada código é único, gerado para um único evento (por exemplo, uma entrega entre 14:00 e 15:00 de hoje).
  • A opção mais robusta — utilizada para gestão de visitantes, lockers para retirada de compras online e eventos com ingressos.
  • Requer validação online com resposta em menos de 0,5 segundos.
Nota para OEMs: Os leitores WCMI suportam os três modos. Para projetos ODM, implementamos o protocolo de validação e as chaves de criptografia do cliente diretamente no firmware.

4. Mecanismos de segurança integrados

Um leitor de QR Code profissional é mais do que uma câmera com saída de relé:
  • Comunicação criptografada — A saída Wiegand pode ser codificada com codificação personalizada; o RS485 suporta protocolos bidirecionais criptografados full-duplex (a emulação Wiegand simples está disponível para adaptação, mas não é recomendada como única proteção).
  • Anti-replay — sistemas de validação dinâmica rejeitam códigos já vistos dentro do período de validade.
  • Detecção de violação — abrir a caixa do leitor aciona um interruptor de violação e um alarme imediato.
  • Monitoramento do status da porta — uma entrada de sensor separada detecta as condições de porta forçada e porta mantida aberta.
  • Projeto à prova de falhas — comportamento configurável do relé em caso de perda de energia (à prova de falhas ou à prova de falhas, conforme exigências do código de incêndio)
  • Proteção de chaves — armazenamento de credenciais criptografadas com AES; chaves de criptografia específicas do cliente inseridas durante a produção para marcas OEM.

5. Variantes de hardware para diferentes instalações

Fator de formaUso típicoEspecificações principais
Leitor para montagem em painelPortas internas, escritórios, ginásiosQR Code + RFID opcional de 13,56 MHz + teclado; relé + Wiegand/RS485; 12 V CC
Leitor para uso externoPortões, estacionamento, portas perimetraisCaixa IP65, -20 °C a +60 °C, varredura imune à luz solar.
Módulo integrado para catraca/portãoTransporte público, estádios, academias de ginásticaDecodificação rápida (~0,2 s), buffer de eventos de alto volume
Motor embutido (OEM)Controladores de terceiros, quiosques, armáriosMódulo de varredura simples via TTL/USB para integradores que constroem seus próprios gabinetes.

6. Cenários típicos de aplicação

  • Condomínios residenciais e apartamentos — os moradores abrem a porta do hall de entrada com um QR Code no celular; os administradores do imóvel emitem códigos com tempo limitado para as equipes de limpeza e manutenção, sem a necessidade de entrega de chaves.
  • Academias e clubes de fitness — os membros passam o cartão na catraca; quem compra o passe diário recebe um QR Code por e-mail que só ativa na data reservada — não há emissão de cartão na recepção.
  • Escritórios e espaços de coworking — funcionários usam códigos dinâmicos; visitantes recebem um QR Code válido por duas horas, enviado pelo anfitrião — sem filas na recepção, sem crachás temporários para recuperar.
  • Armários de entrega e coleta — entregadores e clientes recebem um código único; cada abertura é registrada com o usuário e a data e hora.
  • Estacionamentos e cancelas para veículos — leitores externos de longo alcance escaneiam códigos exibidos na janela do motorista.
  • Eventos e bilhetes — os portões validam bilhetes QR exclusivos a mais de 30 validações por minuto, com buffer offline durante quedas de rede.

7. Controle de acesso por QR Code vs. RFID — Em uma única tabela

FatorControle de acesso por QR Codecartões RFID
Custo da credencial~$0 (telefone) ou centavos (impresso)US$ 0,50 a US$ 2,00 por cartão, recorrente em caso de perda.
Gestão de visitantesEmissão instantânea de QR Code remotoLogística de cartões na recepção
Teto de segurançaAlto — códigos dinâmicos/de uso únicoLimitado — cartões clonáveis ​​(especialmente 125 kHz)
Operação offlineModo de lista branca suportadoTotalmente offline por natureza.
Mudança de hábitos do usuárioRequer smartphone ou crachá impressoPagamento por aproximação já conhecido
Melhor ajusteInstalações com grande fluxo de visitantes e controladas por aplicativosTrânsito de alto rendimento, parques de cartões existentes
A maioria dos projetos modernos opta por um leitor híbrido (QR + Mifare/NFC + teclado) — um único SKU de hardware que atende usuários de aplicativos, portadores de cartões tradicionais e usuários de PIN. Essa é a configuração ODM mais solicitada pela WCMI.

8. Perguntas Frequentes de Acompanhamento

O que acontece se a rede ou o servidor ficarem inativos? O leitor utiliza uma lista de permissões de credenciais em cache e armazena todos os eventos localmente; quando a conectividade é restabelecida, tudo é sincronizado automaticamente. O acesso nunca é bloqueado por uma interrupção de rede.
É possível integrá-lo com meu controlador de acesso existente? Sim. Nas interfaces Wiegand 26/34, o leitor se apresenta exatamente como um leitor de cartão — a maioria dos controladores o aceita sem nenhuma alteração de software. A criptografia RS485 está disponível para integrações nativas.
Os usuários precisam de um aplicativo específico? Somente se a sua plataforma exigir. O leitor decodifica qualquer conteúdo de QR Code transmitido via RS232/USB/Wiegand — seja do seu próprio aplicativo, de um sistema de bilhetagem de terceiros ou de um crachá impresso.
Com quanta antecedência as credenciais devem ser emitidas? Códigos estáticos: a qualquer momento. Códigos dinâmicos: são gerados em tempo real, portanto, o horário de emissão é irrelevante. Códigos de visitante de uso único: geralmente minutos antes da chegada.
Um único leitor pode atender a várias portas? Os controladores de múltiplas portas suportam leitores por porta; cada leitor é endereçado e registrado de forma independente.
Qual é a quantidade mínima para OEM/ODM de um leitor de controle de acesso personalizado? Personalizações básicas (logotipo, cor da carcaça, protocolo de saída) geralmente começam em 500 a 1.000 unidades; consulte nossas Perguntas Frequentes sobre Quantidade Mínima para obter detalhes completos.

9. Por que o WCMI para OEMs de controle de acesso

  • Design do mecanismo de varredura interno — o núcleo de decodificação é nosso, portanto, a lógica de validação do firmware, a criptografia e o suporte à simbologia são totalmente personalizáveis, sem licenciamento de terceiros.
  • Personalização completa — ID da caixa, combinação de interfaces (relé/Wiegand/RS485/Ethernet), opções de teclado e RFID, firmware personalizado e chaves de criptografia.
  • Fabricação comprovada — testes de envelhecimento, validação IP65 e documentação completa de controle de qualidade em cada remessa.
Inicie seu projeto de controle de acesso: envie-nos seu cenário (tipo de porta, volume de usuários, modo de credencial, climatização) e proporemos uma plataforma com orçamento em até 24 horas.
6
Qual é o processo padrão de OEM/ODM para o desenvolvimento de leitores de código de barras personalizados?
Todo projeto bem-sucedido de leitor de código de barras OEM/ODM segue um fluxo de trabalho estruturado em cinco etapas. Abaixo, descrevemos exatamente o que acontece em cada etapa, o que entregamos e o que precisamos de você.

Etapa 1 — Alinhamento de Requisitos (Semana 1)

Esta é a base de todo o projeto. Antes de iniciar qualquer trabalho de engenharia, alinhamos cinco dimensões principais:
① Cenário de Aplicação
  • Ambiente de trabalho: balcão de loja interno, armazém, portão externo, enfermaria de saúde, linha de produção industrial ou integrado ao seu próprio dispositivo.
  • Intensidade de uso: leituras por dia por dispositivo (um leitor de código de barras de supermercado e um leitor de inventário mensal têm requisitos de durabilidade muito diferentes).
  • Condições especiais: temperaturas extremas, umidade, poeira, exposição a desinfetantes ou produtos químicos, luz solar direta (para leitores de controle de acesso externos).
② Requisitos de código de barras
  • Lista de simbologia: quais códigos devem ser lidos — UPC/EAN, Code 128, Code 39 (1D); QR, Data Matrix, PDF417, Aztec, DotCode, GS1 composite (2D)
  • Qualidade do código: etiquetas impressas padrão, telas de celulares, etiquetas laminadas brilhantes, superfícies curvas ou códigos DPM gravados a laser em metal/plástico.
  • Metas de desempenho: tamanho mínimo do módulo (por exemplo, 0,076 mm / 3 mil), profundidade de campo necessária (por exemplo, 5–50 cm) e tolerância de movimento para uso em esteira ou com câmera manual de alta velocidade.
③ Interface e Comunicação
  • Conexão com o host: teclado USB HID, USB CDC (COM virtual), RS232, TTL UART para hosts embarcados ou sem fio (Bluetooth Classic/BLE, dongle proprietário de 2,4 GHz).
  • Formato dos dados: saída em texto simples, emulação de teclado ou saída estruturada com prefixo/sufixo personalizado e regras de análise (por exemplo, extração de identificadores de aplicativos GS1).
④ Requisitos de Identidade Visual e Marca
  • Alojamento: modificar uma plataforma existente (cor, logotipo, layout dos botões) ou um design industrial totalmente novo.
  • Personalização da marca: impressão/relevo do logotipo, animação de inicialização ou tom de bipe personalizado, embalagem com a marca e manuais do usuário multilíngues.
⑤ Estrutura Comercial
  • Preço unitário alvo, previsão de volume anual, expectativas de quantidade mínima de encomenda (MOQ), mercados de certificação alvo (CE/FCC para UE/EUA, BIS, ANATEL, KC, etc.) e destino de entrega (que determina os termos de envio e a documentação da bateria).
Entregável na Etapa 1: Um Acordo de Confidencialidade (NDA) assinado (caso ainda não exista) + uma especificação de requisitos por escrito, confirmada por ambas as partes.

Etapa 2 — Solução e Orçamento (Semanas 1–2)

Nossa equipe de engenharia transforma suas necessidades em uma proposta técnica concreta:
  1. Seleção do mecanismo de leitura — escolhemos entre nossa linha de mecanismos (imagens CMOS compactas para integração com sistemas de pagamento/quiosques, mecanismos de longa profundidade de campo para uso em armazéns, mecanismos compatíveis com DPM para códigos industriais) e confirmamos se ele atende às suas necessidades de tamanho do módulo, profundidade de campo e velocidade.
  2. Proposta de arquitetura de hardware — plataforma de MCU/processador, chipset sem fio (se aplicável), capacidade da bateria e solução de carregamento (dock com pinos de contato ou USB-C), seleção de conectores.
  3. Plano de software/firmware — quais simbologias habilitar, modos de disparo (disparo manual, apresentação/detecção automática, contínuo), formatação de saída e qualquer lógica de decodificação personalizada.
  4. Avaliação de ferramentas — se os moldes existentes podem ser modificados ou se são necessárias novas ferramentas de injeção (este é o principal fator de custo e prazo de entrega).
  5. Plano de certificação — que testa as necessidades do produto e se os relatórios existentes podem ser aproveitados ou se são necessários novos testes.
Entregável na Etapa 2: Uma cotação formal com preços unitários por faixa de volume, quantidade mínima de pedido (MOQ), custos de engenharia não recorrentes (NRE) e taxas de ferramental, se aplicável, prazo de entrega e condições de pagamento.

Etapa 3 — Design e Prototipagem (Semanas 2 a 6, dependendo do escopo)

Design Industrial e Mecânico (ID/MD)
  • Modelagem 3D da carcaça; revisão DFM (design para manufatura) para garantir que o projeto possa ser moldado e montado de forma confiável.
  • Avaliação ergonômica: ângulo de empunhadura, força de acionamento (normalmente entre 150 e 250 g), equilíbrio de peso e design de reforço da zona de impacto.
Projeto Eletrônico
  • Diagrama esquemático e layout da placa de circuito impresso: interface do mecanismo de varredura, gerenciamento de energia, circuito de RF (para modelos sem fio, incluindo adaptação de antena e teste de RF)
  • Projeto de segurança da bateria: circuito de proteção (PCM) com proteção contra sobrecarga/descarga/corrente/curto-circuito.
Desenvolvimento de Firmware
  • Configuração de decodificação de acordo com a lista de simbologia; lógica de ativação; gerenciamento de suspensão/ativação (para economia de bateria); comportamento de feedback por bip/LED/vibração.
  • Funções personalizadas: leitura de múltiplos códigos, gerenciamento de memória em lote, criptografia para aplicações de controle de acesso.
Etapas de amostra — EVT e TVP
  • Amostras de EVT (Teste de Verificação de Engenharia): Primeiras unidades funcionais para verificar a arquitetura principal — o mecanismo decodifica seus códigos de barras reais? O link sem fio mantém o alcance? As interfaces se comunicam corretamente com o seu sistema host? As unidades de EVT são normalmente construídas manualmente e podem não usar plásticos de acabamento.
  • Amostras DVT (Teste de Verificação de Projeto): Construídas com materiais quase finais e firmware completo. Elas passam por nosso conjunto completo de testes de confiabilidade — testes de queda (1,5 a 2,0 m em concreto), testes de tombamento, vida útil dos botões (mais de 1 milhão de pressionamentos), ciclos de temperatura/umidade e durabilidade dos conectores — para que as falhas de projeto sejam encontradas antes que o investimento em ferramentas seja feito.
Entregáveis ​​na Etapa 3: Amostras EVT para sua avaliação funcional e, em seguida, amostras DVT para pré-testes de confiabilidade e certificação.

Etapa 4 — Teste piloto e validação (semanas 6 a 10)

Teste de Verificação de Produção (PVT) - Produção Experimental
  • Executamos um pequeno lote piloto (normalmente de 50 a 300 unidades) na linha de produção em massa real , utilizando ferramentas de produção, firmware de produção e estações de teste de produção — não amostras construídas por engenheiros.
  • Cada unidade piloto passa pelo mesmo regime de testes que a produção em massa: componentes recebidos verificados pelo CQI (Controle de Qualidade de Entrada), testes de envelhecimento (4 a 8 horas de leitura contínua) e verificação de decodificação pelo CQO (Controle de Qualidade de Saída) em códigos de barras padrão e danificados.
Validação do cliente
  • Você recebe unidades de teste piloto para confirmação final: testes de campo em seu ambiente real, verificações de compatibilidade com seu software/hardware e aprovação de amostras de referência (unidades de referência lacradas assinadas por ambas as partes).
  • Quaisquer ajustes finais são registrados no documento de especificação de produção.
Entregável na Etapa 4: Amostras douradas assinadas + especificação de produção congelada. Após este ponto, as alterações exigem uma notificação formal de alteração de engenharia (ECN).

Etapa 5 — Produção e Entrega em Massa (Semana 10+, em andamento)

Controle de Qualidade da Produção
  • IQC (Controle de Qualidade de Entrada): cada lote de componentes críticos recebidos — motores de leitura, sensores CMOS, lentes, MCUs, chipsets Bluetooth, baterias de lítio — é inspecionado antes de entrar na linha de produção.
  • IPQC (Controle de Qualidade em Processo): verificações estação por estação durante a montagem — qualidade da soldagem, verificação do alinhamento óptico, função de disparo/feedback, testes de emparelhamento sem fio.
  • Teste de envelhecimento: 100% das unidades executam ciclos contínuos de varredura por 4 a 8 horas para detectar falhas prematuras.
  • OQC (Controle de Qualidade de Saída): amostragem final de acordo com os padrões AQL, verificando o desempenho de decodificação em códigos de barras danificados, de baixo contraste, brilhantes e visíveis na tela, além de inspeção estética e integridade dos acessórios.
Personalização e Embalagem
  • Firmware gravado com sua configuração final; logotipo e etiquetas aplicados; embalagem personalizada (caixa de varejo com sua arte ou embalagem a granel para envio de componentes), manuais multilíngues, cartões de garantia numerados.
Envio e documentação
  • Declaração aduaneira de exportação no porto de Tianjin; documentos comerciais (fatura, lista de embalagem, certificado de conformidade); documentos de transporte de baterias (resumo de testes UN38.3, FISPQ) incluídos automaticamente para modelos sem fio; conhecimento de embarque emitido em 3 a 5 dias após a partida do navio.
Entregável na Etapa 5: Seu pedido entregue conforme os Incoterms acordados (FOB/CIF/DDP), com documentação completa de controle de qualidade e suporte de garantia contínuo.

Resumo típico do cronograma

Tipo de projetoEtapa 1–2Etapa 3Etapa 4Etapa 5Total
Personalização leve (logotipo, embalagem, firmware em plataforma existente)1 semana1 a 2 semanas1 semana3 a 4 semanas6 a 8 semanas
Personalização média (modificação de cor/molde + firmware)1 a 2 semanas2 a 4 semanas2 semanas3 a 4 semanas8 a 12 semanas
ODM completo (novas ferramentas + firmware completo)2 semanas4 a 8 semanas2 a 3 semanas4 semanas45 a 75 dias

Perguntas frequentes de acompanhamento

Podemos pular etapas para economizar tempo? Personalizações leves podem condensar os testes de engenharia (EVT) e de projeto (DVT) em uma única rodada de amostragem, pois a plataforma já foi comprovada. Projetos de novas ferramentas nunca devem pular a etapa de DVT — falhas de projeto descobertas após a usinagem dos moldes de aço custam de 10 a 50 vezes mais para corrigir.
O que você precisa de nós para começar? Uma breve descrição do projeto (aplicação, tipos de código de barras, interface, estimativa de volume) é suficiente para a Etapa 1. Você não precisa de um documento de especificação formal — nossos engenheiros ajudam você a criá-lo.
Entre em contato conosco
+86-152 0103 5076
Pronto para trabalhar conosco?
A empresa insiste continuamente em definir produtos a partir do chip, tomando chips customizados, algoritmos de reconhecimento de imagem e serviços customizados como nossa competência principal e se esforçando consistentemente para melhorá-los.
Entre em contato conosco
Pessoa de contato: Jason
WhatsApp: +86-152 0103 5076
Número de correio: jason@creating-itech.com

Adicionar:
RM2601-2, Edifício NO.2, Parque Industrial de Terceirização de Serviços TEDA, NO. 19, Estrada Xinhuanxi, TEDA, Tianjin, China, 300457
Direitos autorais © 2024 WCMI - www.wcmiscan.com | Mapa do site   |  Política de Privacidade 
Product Lives
Contate-Nos
phone
whatsapp
Entre em contato com o atendimento ao cliente
Contate-Nos
phone
whatsapp
cancelar
Customer service