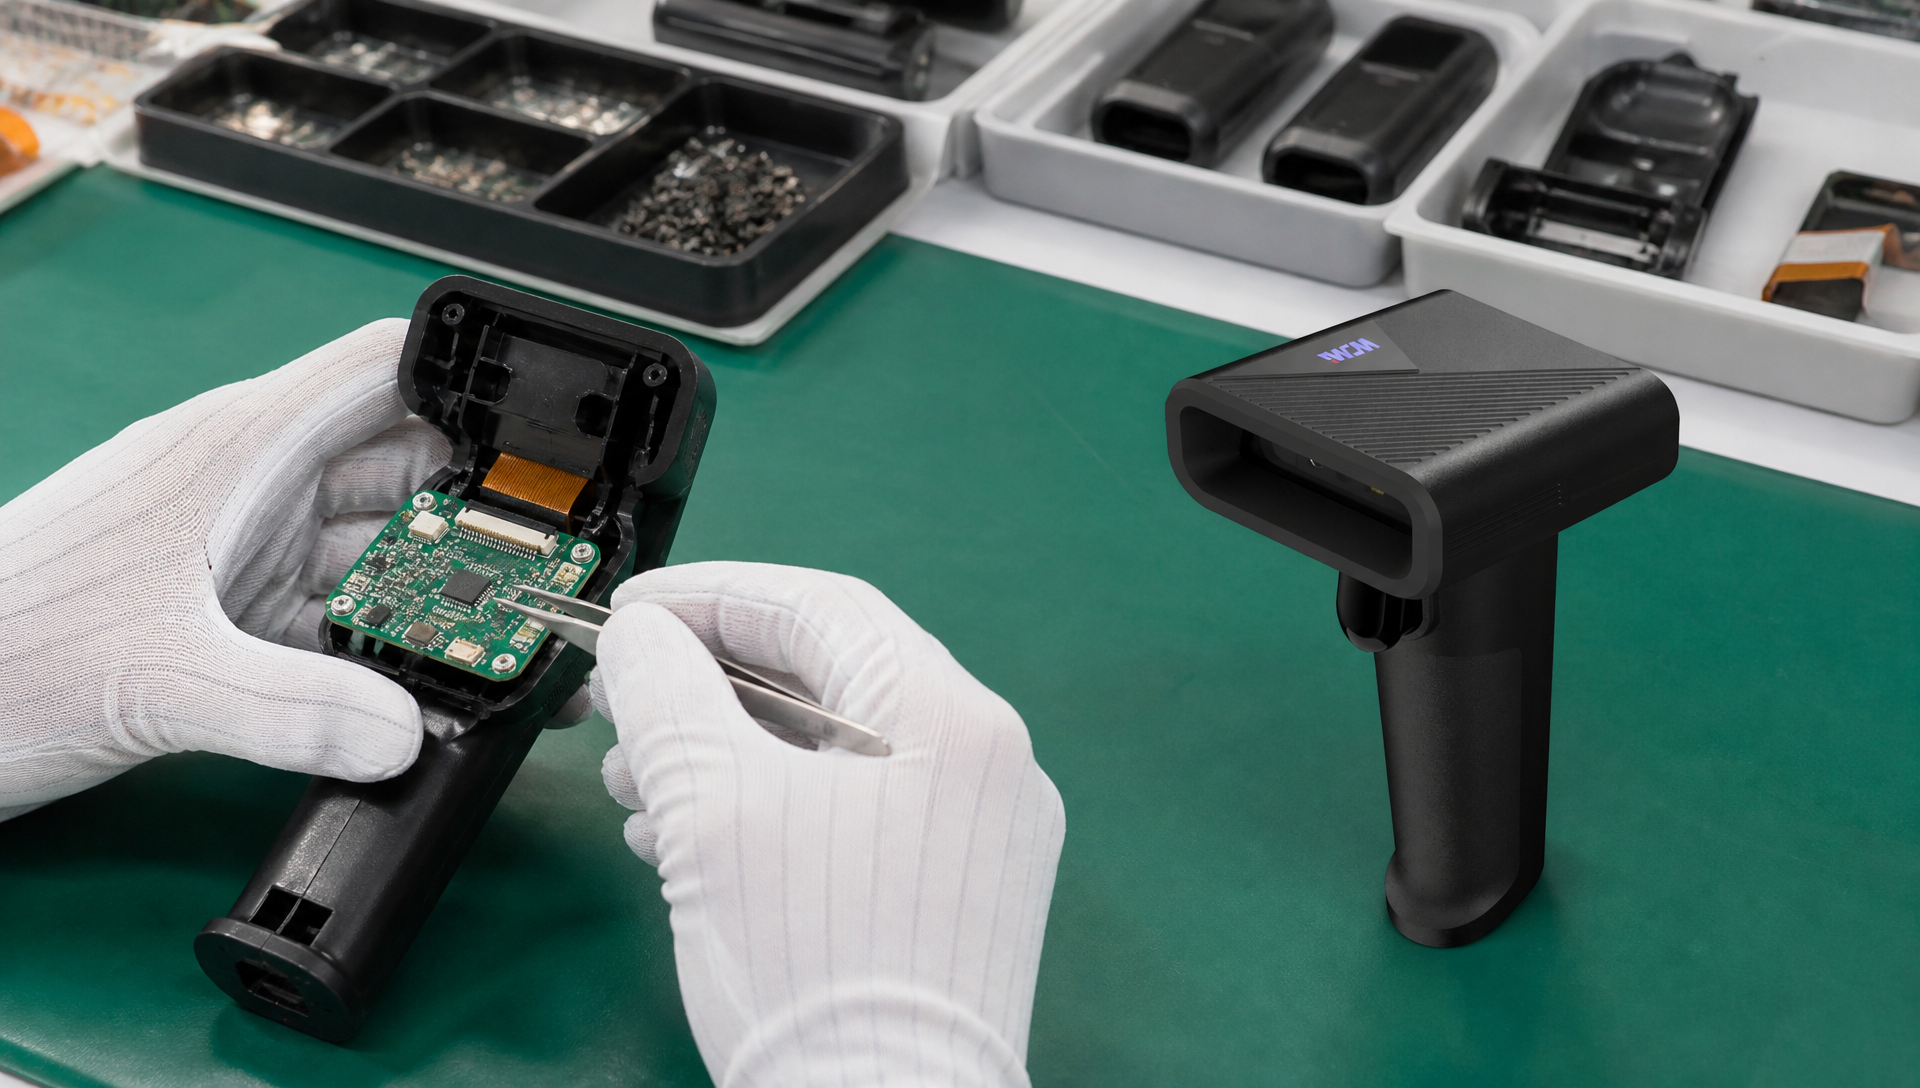
كيفية دمج قارئ التحكم في الوصول بالباركود مع نظام قائم
كيفية دمج قارئ التحكم في الوصول بالباركود مع نظام قائم
1. مقدمة: لماذا يعتبر تكامل الأنظمة مهماً؟
يُعد تركيب قارئ التحكم في الوصول بالباركود جزءًا واحدًا فقط من بناء حل كامل لإدارة الوصول.
في معظم المشاريع التجارية، يجب على القارئ التواصل مع وحدات التحكم في الأبواب الحالية، أو برامج الإدارة، أو البنية التحتية للشبكة، أو تطبيقات الطرف الثالث.
بالنسبة لمكامل الأنظمة ومطوري المشاريع، يعد التوافق أحد أهم العوامل عند اختيار جهاز التحكم في الوصول.
يمكن للقارئ المزود بواجهات أجهزة مناسبة وبروتوكولات اتصال أن يقلل من تعقيد التكامل ويساعد على تحسين موثوقية النظام.
تشرح هذه المقالة كيفية دمج قارئ التحكم في الوصول بالباركود مع نظام موجود.
2. فهم بنية النظام الأساسية
يحتوي حل التحكم في الوصول باستخدام الباركود النموذجي على عدة مكونات:
قارئ الباركود أو رمز الاستجابة السريعة (QR code).
وحدة التحكم في الوصول.
قفل الباب، أو البوابة الدوارة، أو البوابة.
برنامج إدارة أو خادم مصادقة.
البنية التحتية للشبكة.
مزود الطاقة.
تتمثل آلية الوصول النموذجية فيما يلي:
الخطوة 1: يقوم المستخدم بعرض رمز الاستجابة السريعة أو الرمز الشريطي.
الخطوة الثانية: يقوم القارئ بالتقاط بيانات الاعتماد وفك تشفيرها.
الخطوة 3: يتم إرسال معلومات الاعتماد إلى وحدة التحكم أو منصة الإدارة.
الخطوة الرابعة: يتحقق النظام من صلاحية المستخدم.
الخطوة 5: في حالة الموافقة على الوصول، يقوم جهاز التحكم بتفعيل قفل الباب أو البوابة.
الخطوة 6: يقوم النظام بتسجيل حدث الوصول، إذا كان ذلك مدعومًا.
يعتمد سير العمل الدقيق على ما إذا كانت عملية التفويض تتم داخل القارئ، أو من خلال وحدة تحكم خارجية، أو على خادم مركزي.
3. واجهات الاتصال الشائعة لأجهزة قراءة رموز الباركود للتحكم في الوصول
تتطلب المشاريع المختلفة أساليب اتصال مختلفة.
3.1 واجهة ويغاند
يُستخدم نظام ويغاند على نطاق واسع في أنظمة التحكم في الوصول التقليدية.
يسمح هذا النظام للقارئات المتوافقة بنقل بيانات الاعتماد إلى وحدة التحكم في الوصول.
تشمل المزايا ما يلي:
التوافق مع العديد من أجهزة التحكم التقليدية.
تكامل بسيط نسبياً.
مناسب لنقل بيانات الاعتماد الأساسية.
تُستخدم عادةً في تركيبات الوصول إلى الأبواب الموجودة.
القيود:
إمكانيات نقل البيانات محدودة نسبياً.
لا توفر بروتوكولات الاتصال القياسية من نوع Wiegand نفس ميزات الأمان المدمجة التي توفرها بروتوكولات الاتصال المشفرة الحديثة.
يجب مراعاة مسافة الكابل ومتطلبات التركيبات الكهربائية.
بالنسبة للمشاريع التي تتطلب أمانًا أقوى للاتصالات، ينبغي على المشترين تقييم البدائل مثل قناة OSDP الآمنة، حيثما يكون ذلك مدعومًا من قبل كل من القارئ ووحدة التحكم.
3.2 اتصال TCP/IP
يسمح بروتوكول TCP/IP للأجهزة المتوافقة بالاتصال عبر شبكة إيثرنت.
تشمل التطبيقات المحتملة ما يلي:
التواصل مع برنامج الإدارة المركزية.
تهيئة الجهاز عن بُعد.
نقل البيانات عبر الشبكة.
التكامل مع منصات إدارة الوصول المتوافقة.
قبل التكامل، تأكد من تكوين بروتوكول الإنترنت للجهاز، وإعدادات المنفذ، وتنسيق البيانات، واتجاه الاتصال، ومتطلبات المصادقة.
3.3 بروتوكول HTTP وبروتوكول HTTPS
يمكن أن يسمح التكامل القائم على بروتوكول HTTP لجهاز القراءة أو جهاز التحكم في الوصول ذي الصلة بتبادل البيانات مع تطبيقات الويب المتوافقة أو خدمات الواجهة الخلفية.
قد تشمل الوظائف المحتملة ما يلي:
إرسال معلومات المسح الضوئي إلى الخادم.
استلام أوامر التكوين.
التواصل مع منصة إدارة الوصول عبر الإنترنت.
الاتصال ببرامج خارجية.
يوصى باستخدام بروتوكول HTTPS حيثما كان مدعوماً ومُهيأً بشكل مناسب لأنه يوفر اتصالاً مشفراً.
يجب التأكد من نقاط نهاية واجهة برمجة التطبيقات (API) الدقيقة، وطرق الطلب، وآلية المصادقة، وتنسيقات البيانات مع الشركة المصنعة للجهاز.
3.4 بروتوكول MQTT
بروتوكول MQTT هو بروتوكول مراسلة خفيف الوزن يُستخدم بشكل شائع في تطبيقات إنترنت الأشياء.
يمكن أن يكون ذلك مفيدًا عندما تحتاج أجهزة التحكم في الوصول عبر الباركود إلى التواصل مع منصة إنترنت الأشياء المركزية أو خدمة المراسلة.
تشمل التطبيقات المحتملة ما يلي:
الإبلاغ عن حالة الجهاز.
الوصول إلى رسائل الحدث.
المراقبة عن بعد.
التواصل بين الأنظمة المتصلة بالشبكة.
قد تتضمن معلمات التكوين المهمة ما يلي:
عنوان وسيط MQTT.
رقم المنفذ.
معرف العميل.
اسم المستخدم وكلمة المرور.
بنية الموضوع.
أذونات النشر والاشتراك.
تكوين بروتوكول TLS، حيثما كان ذلك مدعومًا.
تعتمد وظائف MQTT المحددة على البرامج الثابتة للمنتج وبنية النظام.
3.5 USB و UART
تُعد تقنيتا USB و UART مفيدتين للتكامل مع الأنظمة المدمجة وأجهزة الكمبيوتر الصناعية والأجهزة المضيفة المتوافقة.
قبل اختيار طريقة الاتصال، تأكد مما يلي:
مستويات الجهد.
تعريفات الدبابيس.
تنسيق البيانات.
معدل نقل البيانات لتقنية UART.
متطلبات السائق.
أوامر الاتصال.
توافق نظام التشغيل المضيف.
ينبغي الحصول على هذه التفاصيل من الوثائق الفنية الخاصة بالشركة المصنعة.
4. كيفية دمج قارئ الباركود مع وحدة تحكم الوصول الحالية
بالنسبة للمشاريع التي تستخدم وحدة تحكم وصول تقليدية، فإن عملية التكامل تتبع هذه الخطوات بشكل عام.
الخطوة 1: التحقق من توافق وحدة التحكم
حدد طراز وحدة التحكم والواجهات المدعومة بها.
تحقق مما إذا كان يدعم Wiegand أو OSDP أو TCP/IP أو أي طريقة اتصال أخرى مطلوبة من قبل القارئ.
لا تفترض أن جهازين متوافقان لمجرد أنهما يستخدمان نفس الموصل.
الخطوة الثانية: تأكيد تنسيق بيانات الاعتماد
قد يقوم قارئ الباركود بفك تشفير رمز الاستجابة السريعة إلى سلسلة نصية، بينما قد يتوقع جهاز التحكم في الوصول تنسيق بيانات اعتماد محدد أو طول بت معين.
يتأكد:
طول البيانات.
تنسيق الأحرف.
مجموعة الأحرف المدعومة.
تنسيق الإخراج.
ربط بيانات الاعتماد.
متطلبات تحويل البيانات.
على سبيل المثال، قد يحتوي رمز الاستجابة السريعة على رمز زائر أبجدي رقمي طويل، بينما يتوقع جهاز التحكم التقليدي من نوع ويغاند بيانات اعتماد رقمية ذات تنسيق ثابت.
لذلك قد يكون من الضروري إجراء معالجة إضافية أو استخدام وحدة تحكم متوافقة.
الخطوة 3: تهيئة القارئ
قد تتضمن الإعدادات، بحسب الطراز، ما يلي:
تفعيل أنواع الباركود المطلوبة.
ضبط تنسيقات الإخراج.
ضبط معايير الاتصال.
تكوين البادئات واللواحق.
تحديد وضع المصادقة المطلوب.
الخطوة الرابعة: توصيل القارئ ووحدة التحكم
اتبع مخطط الأسلاك والمواصفات الكهربائية الخاصة بالشركة المصنعة.
تحقق من مصدر الطاقة والتأريض وأسلاك الإشارة وإعدادات الاتصال قبل تشغيل النظام.
الخطوة 5: اختبار سير عمل الوصول الكامل
اختبر سيناريوهات مختلفة، بما في ذلك:
بيانات اعتماد صالحة.
بيانات اعتماد غير صالحة.
بيانات اعتماد منتهية الصلاحية.
عمليات مسح متكررة.
انقطاع الاتصال.
استعادة الطاقة.
تفعيل قفل الباب.
الوصول إلى تسجيل الحدث.
يجب أن يحاكي الاختبار النهائي بيئة التشغيل الفعلية للعميل.
5. كيفية دمج قارئ رمز الاستجابة السريعة مع برامج خارجية
بالنسبة للمشاريع الأكثر تقدماً، قد تحتاج قارئات الباركود إلى التواصل مباشرة مع تطبيقات أو منصات إدارة تابعة لجهات خارجية.
تتضمن عملية التكامل النموذجية ما يلي:
1. الحصول على الوثائق الفنية
مواصفات واجهة الطلب، وبروتوكولات الاتصال، ووثائق واجهة برمجة التطبيقات، وتعليمات التكوين.
2. تحديد تنسيق البيانات
حدد المعلومات التي يحتاج النظام إلى تلقيها، مثل:
محتوى رمز الاستجابة السريعة.
معرف الجهاز.
طابع زمني للمسح الضوئي.
حالة الاعتماد.
الوصول إلى النتيجة.
يجب تضمين البيانات التي يدعمها المنتج المحدد فقط.
3. تطوير واجهة الاتصال
يقوم مطور البرامج بتنفيذ طريقة الاتصال المناسبة، مثل TCP/IP أو HTTP/HTTPS أو MQTT أو SDK مدعوم.
4. الاتصال بمنصة المصادقة
يقوم التطبيق بفحص بيانات الاعتماد المستلمة مقابل قاعدة بيانات الوصول أو خدمة المصادقة.
5. إرجاع نتيجة التفويض
يقوم النظام بإرسال النتيجة المناسبة إلى وحدة التحكم أو القارئ، وذلك حسب بنية الجهاز.
6. اختبار التكامل الكامل
التحقق من استقرار الاتصالات، ومعالجة الاستجابة، والأمن، وإجراءات التعافي.
6. اعتبارات أمنية هامة أثناء عملية التكامل
ينبغي مراعاة الأمن طوال عملية التكامل بأكملها.
حماية بيانات الاعتماد
تجنب الاعتماد على رموز QR الثابتة سهلة النسخ للتطبيقات عالية الأمان.
استخدم ما يلي عند الاقتضاء:
بيانات اعتماد محدودة المدة.
رموز QR للاستخدام لمرة واحدة.
رموز QR الديناميكية.
التحقق من جانب الخادم.
آليات إلغاء بيانات الاعتماد.
أمن الشبكات
تشمل التدابير الموصى بها ما يلي:
تشفير HTTPS أو TLS حيثما كان ذلك مدعومًا.
مصادقة قوية للجهاز.
إدارة كلمات المرور بشكل آمن.
قيود الوصول إلى الشبكة.
تحديثات البرامج الثابتة.
تكوين جدار الحماية المناسب.
إدارة أذونات الوصول
ينبغي إدارة أذونات الوصول مركزياً عند الحاجة.
ينبغي أن يدعم النظام الإجراءات المناسبة لبيانات الاعتماد المنتهية الصلاحية، والبطاقات المفقودة، ورموز الاستجابة السريعة الملغاة، ومغادرة الموظفين.
أمن الاتصالات
بالنسبة لوصلات وحدة التحكم التقليدية، قم بتقييم ما إذا كانت واجهة الاتصال المختارة توفر حماية كافية.
عند توفر الدعم، يمكن للبروتوكولات الآمنة مثل OSDP Secure Channel أن توفر حماية أقوى من طرق الاتصال القديمة غير المشفرة.
يجب التأكد من قدرات الأمان لكل من القارئ ووحدة التحكم.
7. مشاكل التكامل الشائعة وحلولها
| مشكلة شائعة | السبب المحتمل | الإجراء الموصى به |
|---|---|---|
| لا يمكن للقارئ الاتصال بوحدة التحكم | توصيلات غير صحيحة أو تكوين بروتوكول خاطئ | تحقق من توافق الأسلاك والواجهة |
| يتم مسح رمز الاستجابة السريعة ولكن الباب لا يفتح | عدم تطابق تنسيق بيانات الاعتماد أو فشل التفويض | تحقق من تنسيق البيانات وإعدادات وحدة التحكم |
| لا يتم إرسال رموز QR الطويلة بشكل صحيح | تحديد طول بيانات وحدة التحكم | تحقق من الحد الأقصى لطول البيانات ودعم الإخراج |
| لا يمكن لجهاز الشبكة الاتصال | تكوين IP أو المنفذ أو جدار الحماية | تحقق من إعدادات الشبكة والاتصال |
| لم يتم استلام رسائل MQTT | تكوين غير صحيح للوسيط أو الموضوع | تحقق من بيانات اعتماد الوسيط وأذونات الموضوع |
| تأخر استجابة النظام | زمن استجابة الشبكة أو معالجة الخادم | تحقق من أوقات الاتصال والاستجابة الخلفية |
| ينقطع اتصال الجهاز بشكل متقطع | عدم استقرار الطاقة أو الشبكة | تحقق من مصدر الطاقة والكابلات وجودة الشبكة |
ينبغي تحديد السبب الجذري من خلال الاختبارات المنهجية بدلاً من افتراض أن الماسح الضوئي نفسه معيب.
8. لماذا تختار WCMI لدمج نظام التحكم في الوصول باستخدام الباركود؟
توفر شركة WCMI منتجات مسح الباركود والتحكم في الوصول لعملاء B2B، ومكاملين الأنظمة، ومطوري المشاريع.
يمكن لقدراتنا في تطوير المنتجات وتخصيصها أن تدعم متطلبات المشاريع التي تشمل ما يلي:
التعرف على رمز الاستجابة السريعة (QR) والباركود أحادي البعد (1D).
التحقق من صحة بطاقة RFID.
نظام التحكم في الوصول باستخدام لوحة المفاتيح.
تكوينات المنتجات القائمة على نظام لينكس على الطرازات المتوافقة.
الاتصال عبر الإيثرنت وبروتوكول TCP/IP.
التكامل مع بروتوكولي HTTP/HTTPS و MQTT على التكوينات المناسبة.
مخرجات ويغاند على الطرازات المدعومة.
تخصيص الأجهزة والبرامج الثابتة.
التصنيع الأصلي للمعدات/التصميم والتصنيع الأصلي.
بإمكان فريقنا التقني تقييم متطلبات وحدة التحكم الحالية ومنصة البرامج والاتصالات الخاصة بك للمساعدة في تحديد تكوين المنتج المناسب.
هل تخطط لمشروع دمج نظام التحكم في الوصول باستخدام الباركود؟
اتصل بـ WCMI وقدم ما يلي:
طراز وحدة التحكم بالوصول الحالية لديك.
بروتوكول الاتصال المطلوب.
مواصفات الباركود ورمز الاستجابة السريعة (QR code).
منصة برمجية أو نظام تشغيل.
طرق المصادقة المطلوبة.
الكمية التقديرية للمشروع.
يمكننا مناقشة التوافق التقني، وتقييم العينات، وإمكانيات التخصيص.
موقع إلكتروني: https://www.wcmiscan.com/
خاتمة
يتطلب دمج نظام التحكم في الوصول عبر الباركود بنجاح أكثر من مجرد اختيار قارئ. فهو يشمل مطابقة تقنية المسح الضوئي، وواجهات الاتصال، وأجهزة التحكم، والبرامج، ومتطلبات الأمان.
إن العمل مع شركة مصنعة تفهم كلاً من تقنية مسح الباركود وتكامل أنظمة التحكم في الوصول يمكن أن يساعد في تقليل مخاطر التطوير وتحسين كفاءة تنفيذ المشروع.