Fabricante profesional de escáneres de códigos de barras.


Control de acceso mediante código de barras OEM frente a ODM: ¿Qué deben elegir los compradores?
1. Introducción: Por qué son importantes los fabricantes de equipos originales (OEM) y los fabricantes de diseño original (ODM) en la fabricación de sistemas de control de acceso.
La industria global del control de accesos continúa adoptando tecnologías de identificación digital, incluidos códigos QR, credenciales móviles, tarjetas RFID y dispositivos de autenticación conectados a la red.
Para los distribuidores, las marcas de equipos de seguridad y los integradores de sistemas, desarrollar un producto de control de acceso mediante código de barras personalizado puede generar una ventaja competitiva.
Sin embargo, los compradores a menudo se enfrentan a una decisión importante:
¿Debería optar por la fabricación OEM o ODM?
Ambos modelos permiten a las empresas trabajar con fabricantes profesionales, pero difieren en cuanto a la propiedad del producto, el alcance de la personalización, la inversión en ingeniería y las responsabilidades de desarrollo.
Comprender estas diferencias puede ayudarle a seleccionar la solución de fabricación adecuada.
2. ¿Qué es la fabricación de sistemas de control de acceso con código de barras OEM?
OEM significa Fabricante de Equipos Originales.
En un acuerdo OEM, el fabricante produce los productos de acuerdo con las especificaciones del comprador o con un diseño de producto existente acordado.
Para productos de control de acceso mediante código de barras, los servicios OEM pueden incluir:
Impresión de logotipos de marca personalizados.
Etiquetas de productos personalizadas.
Embalaje y manuales personalizados.
Ajustes de color de la carcasa.
Opciones de configuración del producto.
Configuración del firmware.
Configuraciones específicas de interfaz o conectores, cuando sean compatibles.
Ventajas de la fabricación OEM
Menor inversión en desarrollo
Los proyectos OEM suelen utilizar una plataforma de producto ya existente, lo que reduce la necesidad de desarrollar nuevos productos.
Mayor rapidez para llegar al mercado.
Dado que la plataforma de hardware ya está disponible, los pedidos de los fabricantes de equipos originales (OEM) generalmente pueden pasar por las fases de evaluación y producción más rápidamente que los diseños completamente nuevos.
Desarrollo de marca
Los distribuidores y mayoristas pueden vender productos bajo su propia marca sin necesidad de establecer sus propias instalaciones de fabricación.
Menor complejidad técnica
Los proyectos OEM son adecuados para compradores que tienen requisitos claros pero no necesitan un control total sobre la arquitectura del producto.
¿Quién debería elegir un fabricante de equipos originales (OEM)?
OEM es adecuado para:
Distribuidores de escáneres de códigos de barras.
Mayoristas de equipos de seguridad.
Proveedores de soluciones de control de acceso.
Marcas consolidadas que amplían su gama de productos.
Compradores que buscan personalización de marca y embalaje.
3. ¿Qué es la fabricación de sistemas de control de acceso mediante códigos de barras ODM?
ODM significa Fabricante de Diseño Original.
En un proyecto ODM (Diseño y Fabricación de Origen), el fabricante proporciona capacidades de diseño y desarrollo de productos para crear o modificar un producto de acuerdo con la aplicación y los requisitos comerciales del comprador.
Para los dispositivos de control de acceso mediante código de barras, la personalización ODM puede incluir:
Nueva apariencia del producto y diseño industrial.
Dimensiones de la carcasa personalizadas.
Diferentes configuraciones del motor de escaneo.
Reconocimiento integrado de códigos de barras y RFID.
Configuraciones del teclado y la pantalla.
Modificaciones en los circuitos de hardware.
Desarrollo de firmware y software.
Personalización del protocolo de comunicación.
Diseño de la estructura mecánica y de la instalación.
El alcance exacto depende de las capacidades de ingeniería del fabricante y del acuerdo del proyecto.
Ventajas de la fabricación ODM
Mayor diferenciación de productos
Los compradores pueden desarrollar productos que se adapten mejor a su mercado objetivo y a sus escenarios de aplicación.
Funciones técnicas personalizadas
El hardware y el software pueden evaluarse conjuntamente para cumplir con los requisitos específicos del proyecto.
Mayor flexibilidad de diseño
El aspecto, las dimensiones, la estructura de instalación y la configuración funcional del producto pueden personalizarse.
Desarrollo de productos a largo plazo
La cooperación con fabricantes de diseño original (ODM) puede respaldar las mejoras continuas de los productos y el desarrollo de nuevas versiones.
¿Quién debería elegir ODM?
ODM es adecuado para:
marcas de control de acceso.
Grandes integradores de sistemas.
Desarrolladores de soluciones de seguridad.
Contratistas de proyectos con requisitos técnicos especiales.
Empresas que desarrollan sus propias plataformas de productos.
4. OEM vs. ODM: Diferencias clave
| Comparación | OEM | ODM |
|---|---|---|
| Plataforma de productos | Diseño existente o especificado por el comprador. | Diseño desarrollado por el fabricante o desarrollado conjuntamente. |
| Personalización del logotipo | Disponible | Disponible |
| Personalización del embalaje | Disponible | Disponible |
| Personalización de hardware | Limitado o dependiente del proyecto | Más flexible |
| Personalización de software | Depende de la configuración | Puede implicar un desarrollo más profundo |
| inversión en desarrollo | Generalmente más bajo | Generalmente más alto |
| Tiempo de desarrollo | Generalmente más corto | Generalmente más largo |
| MOQ | Depende del producto y de la personalización. | Depende del diseño y de los requisitos de los componentes. |
| Lo mejor para | Distribuidores y marcas consolidadas | Marcas y desarrolladores de proyectos |
Los costes y plazos de entrega reales dependen del alcance del proyecto, los recursos de ingeniería, los componentes, las herramientas y los acuerdos de producción.
5. ¿Qué deben tener en cuenta los compradores antes de iniciar un proyecto OEM/ODM?
5.1 Define tu aplicación
Comience por identificar dónde se utilizará el dispositivo.
Algunos ejemplos son:
Control de acceso a edificios de oficinas.
Gestión de la entrada del hotel.
Acceso a la escuela y al campus.
Gestión del personal de la fábrica.
Sistemas de torniquetes con código QR.
Sistemas de registro de visitantes.
Los distintos entornos pueden requerir un rendimiento de escaneo, diseños de carcasa, interfaces de comunicación y métodos de instalación diferentes.
5.2 Confirmar los requisitos técnicos
Prepare un documento de requisitos técnicos que abarque:
Formatos de código de barras compatibles.
Capacidad de lectura de códigos QR en pantalla.
Tipos y frecuencias de tarjetas RFID.
Autenticación mediante teclado o PIN.
Interfaces de comunicación.
Requisitos de TCP/IP, HTTP/HTTPS o MQTT, según corresponda.
Compatibilidad con Wiegand, cuando corresponda.
Fuente de alimentación.
Temperatura de funcionamiento.
Dimensiones de instalación.
El fabricante puede utilizar esta información para evaluar la viabilidad y el coste de la personalización.
5.3 Comprender los requisitos de MOQ
La cantidad mínima de pedido (MOQ) no es fija para todos los productos OEM/ODM.
Los factores que afectan a la cantidad mínima de pedido (MOQ) incluyen:
Inventario de componentes existente.
Carcasas o herramientas a medida.
Componentes electrónicos especiales.
Embalaje personalizado.
Desarrollo de firmware.
Costes de puesta en marcha y pruebas de producción.
Los compradores deben distinguir entre la cantidad mínima de pedido (MOQ) para muestras, la cantidad mínima de pedido inicial para la producción y las cantidades de pedidos a largo plazo.
5.4 Confirmar la titularidad de la propiedad intelectual
Antes de iniciar un proyecto ODM, ambas partes deben aclarar lo siguiente:
¿Quién es el propietario del diseño de la apariencia del producto?
¿Quién es el propietario del firmware de nueva generación?
¿Quién es el propietario de los planos del hardware?
¿Puede el fabricante utilizar el diseño para otros clientes?
¿Se requieren acuerdos de exclusividad?
¿Qué ocurre con las herramientas una vez finalizado el proyecto?
Un acuerdo de confidencialidad y un contrato de desarrollo por escrito pueden ayudar a proteger a ambas partes.
6. ¿Cuál es el proceso típico de desarrollo OEM/ODM?
Un flujo de trabajo de fabricación profesional generalmente incluye:
Paso 1: Discusión de requisitos
El comprador proporciona los requisitos del producto, los escenarios de aplicación, las cantidades objetivo y la información de mercado.
Paso 2: Evaluación técnica
El fabricante evalúa la compatibilidad del hardware, los requisitos de software y la viabilidad de la personalización.
Paso 3: Cotización
Ambas partes confirman los costos de las muestras, los costos de las herramientas, la cantidad mínima de pedido (MOQ), los precios unitarios y los plazos de entrega estimados.
Paso 4: Desarrollo del prototipo
Se preparan muestras o prototipos de ingeniería para su ensayo.
Paso 5: Aprobación de la muestra
El comprador evalúa la apariencia del producto, su rendimiento, la comunicación y la compatibilidad con el sistema.
Paso 6: Producción en masa
La producción comienza de acuerdo con las especificaciones aprobadas.
Paso 7: Inspección de calidad y envío
Los productos se someten a las inspecciones acordadas antes de su embalaje y envío internacional.
7. ¿Por qué trabajar con WCMI para el control de acceso mediante códigos de barras OEM/ODM?
WCMI es un fabricante de productos de escaneo de códigos de barras y control de acceso, con capacidad de producción y desarrollo técnico.
Apoyamos las conversaciones sobre OEM/ODM para clientes que buscan:
Dispositivos de control de acceso mediante código de barras personalizados.
Soluciones de reconocimiento de códigos QR y tarjetas.
Configuraciones de autenticación basadas en teclado.
Personalización de hardware y software.
Integración de la interfaz de comunicación.
Imagen de producto y marca personalizadas.
Desarrollo de productos basado en proyectos.
Nuestro objetivo es ayudar a distribuidores, marcas e integradores de sistemas a desarrollar productos adecuados para sus mercados objetivo.
¿Listo para desarrollar tu propio producto de control de acceso mediante código de barras?
Póngase en contacto con WCMI e indíquenos sus especificaciones técnicas, la cantidad prevista y los requisitos de personalización para que podamos analizar la solución OEM o ODM más adecuada.
Sitio web: https://www.wcmiscan.com/
Cómo integrar un lector de control de acceso por código de barras con un sistema existente.
1. Introducción: ¿Por qué es importante la integración de sistemas?
Instalar un lector de códigos de barras para el control de acceso es solo una parte de la creación de una solución completa de gestión de accesos.
En la mayoría de los proyectos comerciales, el lector debe comunicarse con los controladores de puertas, el software de gestión, la infraestructura de red o las aplicaciones de terceros existentes.
Para los integradores de sistemas y los desarrolladores de proyectos, la compatibilidad es uno de los factores más importantes a la hora de seleccionar un dispositivo de control de acceso.
Un lector con interfaces de hardware y protocolos de comunicación adecuados puede reducir la complejidad de la integración y ayudar a mejorar la fiabilidad del sistema.
Este artículo explica cómo integrar un lector de control de acceso mediante código de barras con un sistema existente.
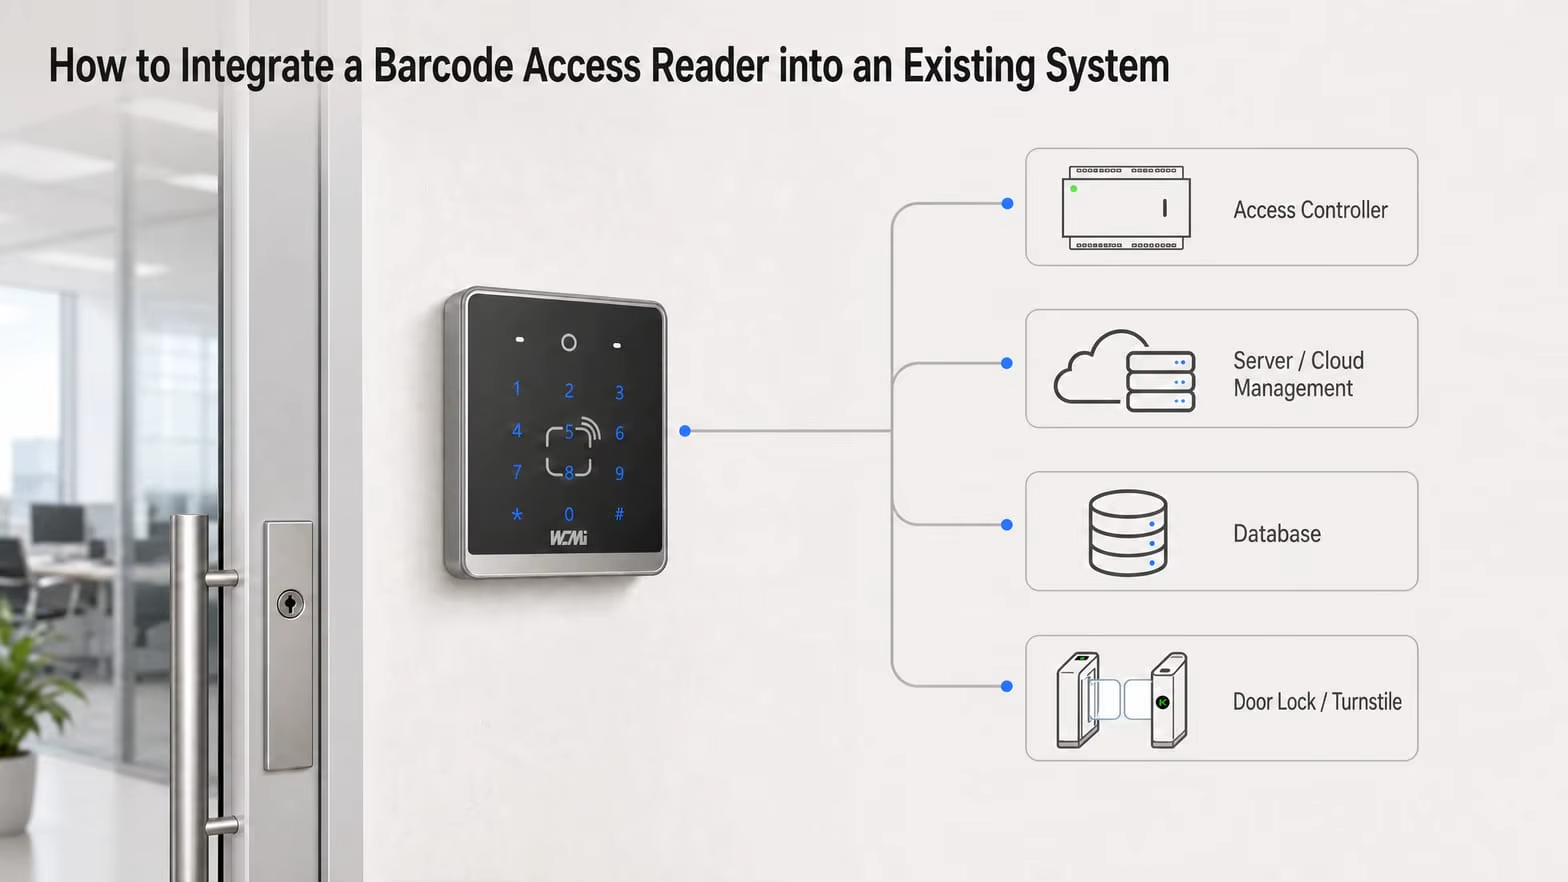
2. Comprender la arquitectura básica del sistema.
Una solución típica de control de acceso mediante código de barras consta de varios componentes:
Lector de códigos de barras o códigos QR.
Controlador de control de acceso.
Cerradura de puerta, torniquete o portón.
Software de gestión o servidor de autenticación.
Infraestructura de red.
Fuente de alimentación.
Un flujo de trabajo de acceso típico es:
Paso 1: El usuario presenta un código QR o un código de barras.
Paso 2: El lector captura y decodifica la credencial.
Paso 3: La información de las credenciales se transmite al controlador o a la plataforma de gestión.
Paso 4: El sistema verifica la autorización del usuario.
Paso 5: Si se aprueba el acceso, el controlador activa la cerradura de la puerta o la puerta de acceso.
Paso 6: El sistema registra el evento de acceso, si es compatible.
El flujo de trabajo exacto depende de si la autorización se realiza dentro del lector, a través de un controlador externo o en un servidor central.
3. Interfaces de comunicación comunes para lectores de control de acceso mediante códigos de barras
Cada proyecto requiere un método de comunicación diferente.
3.1 Interfaz Wiegand
La señal Wiegand se utiliza ampliamente en los sistemas de control de acceso tradicionales.
Permite que los lectores compatibles transmitan datos de credenciales a un controlador de acceso.
Las ventajas incluyen:
Compatibilidad con muchos controladores tradicionales.
Integración relativamente sencilla.
Adecuado para la transmisión básica de credenciales.
Se utiliza habitualmente en instalaciones de acceso a puertas ya existentes.
Limitaciones:
Las capacidades de transmisión de datos son relativamente limitadas.
La comunicación Wiegand estándar no ofrece las mismas características de seguridad integradas que los protocolos de comunicación encriptados modernos.
Deben tenerse en cuenta la distancia del cable y los requisitos de la instalación eléctrica.
Para proyectos que requieran una mayor seguridad en las comunicaciones, los compradores deberían evaluar alternativas como OSDP Secure Channel, siempre que sea compatible tanto con el lector como con el controlador.
3.2 Comunicación TCP/IP
El protocolo TCP/IP permite que los dispositivos compatibles se comuniquen a través de una red Ethernet.
Entre las posibles aplicaciones se incluyen:
Comunicación con el software de gestión central.
Configuración remota del dispositivo.
Transmisión de datos a través de la red.
Integración con plataformas de gestión de acceso compatibles.
Antes de la integración, confirme la configuración IP del dispositivo, la configuración de los puertos, el formato de datos, la dirección de la comunicación y los requisitos de autenticación.
3.3 HTTP y HTTPS
La integración basada en HTTP permite que un lector o un dispositivo de control de acceso relacionado intercambie datos con aplicaciones web o servicios de backend compatibles.
Las funciones potenciales pueden incluir:
Enviando información de escaneo a un servidor.
Recibiendo comandos de configuración.
Comunicación mediante una plataforma de gestión de accesos basada en la web.
Conexión con software de terceros.
Se recomienda utilizar HTTPS siempre que sea compatible y esté configurado adecuadamente, ya que proporciona comunicación cifrada.
Los puntos finales exactos de la API, los métodos de solicitud, el mecanismo de autenticación y los formatos de datos deben confirmarse con el fabricante del dispositivo.
3.4 Protocolo MQTT
MQTT es un protocolo de mensajería ligero que se utiliza habitualmente en aplicaciones de IoT.
Puede resultar útil cuando los dispositivos de control de acceso mediante código de barras necesitan comunicarse con una plataforma IoT centralizada o un servicio de mensajería.
Entre las posibles aplicaciones se incluyen:
Informe del estado del dispositivo.
Mensajería de eventos de acceso.
Monitoreo remoto.
Comunicación entre sistemas conectados en red.
Los parámetros de configuración importantes pueden incluir:
Dirección del broker MQTT.
Número de puerto.
ID del cliente.
Nombre de usuario y contraseña.
Estructura del tema.
Permisos de publicación y suscripción.
Configuración TLS, donde sea compatible.
Las funciones específicas de MQTT dependen del firmware del producto y de la arquitectura del sistema.
3,5 USB y UART
USB y UART son útiles para la integración con sistemas embebidos, ordenadores industriales y dispositivos anfitriones compatibles.
Antes de seleccionar un método de conexión, confirme:
Niveles de voltaje.
Definiciones de pines.
Formato de datos.
Velocidad de transmisión para UART.
Requisitos del conductor.
Comandos de comunicación.
Compatibilidad con el sistema operativo anfitrión.
Estos detalles deben obtenerse de la documentación técnica del fabricante.
4. Cómo integrar un lector de códigos de barras con un controlador de control de acceso existente.
Para proyectos que utilizan un controlador de acceso tradicional, el proceso de integración generalmente sigue estos pasos.
Paso 1: Comprobar la compatibilidad del controlador
Identifique el modelo de controlador y sus interfaces compatibles.
Compruebe si es compatible con Wiegand, OSDP, TCP/IP u otro método de comunicación requerido por el lector.
No dé por sentado que dos dispositivos son compatibles simplemente porque utilicen el mismo conector.
Paso 2: Confirmar el formato de los datos de las credenciales.
El lector de códigos de barras puede decodificar un código QR en una cadena de caracteres, mientras que el controlador de acceso puede esperar un formato de credencial o una longitud de bits específicos.
Confirmar:
longitud de los datos.
Formato de caracteres.
Conjunto de caracteres compatible.
Formato de salida.
Mapeo de credenciales.
Requisitos de conversión de datos.
Por ejemplo, un código QR puede contener un token de visitante alfanumérico largo, mientras que un controlador Wiegand tradicional espera una credencial numérica de formato fijo.
Por lo tanto, puede ser necesario un procesamiento adicional o un controlador compatible.
Paso 3: Configurar el lector
Dependiendo del modelo, la configuración puede incluir:
Habilitar los tipos de código de barras necesarios.
Ajustando los formatos de salida.
Configurando los parámetros de comunicación.
Configuración de prefijos y sufijos.
Seleccionar el modo de autenticación requerido.
Paso 4: Conecte el lector y el controlador.
Siga el diagrama de cableado y las especificaciones eléctricas del fabricante.
Antes de encender el sistema, verifique la fuente de alimentación, la conexión a tierra, el cableado de señal y la configuración de comunicación.
Paso 5: Probar el flujo de trabajo de acceso completo
Pruebe diferentes escenarios, entre ellos:
Credenciales válidas.
Credenciales no válidas.
Credenciales caducadas.
Escaneos repetidos.
Interrupción de la comunicación.
Recuperación de energía.
Activación del cierre de la puerta.
Acceda a la grabación del evento.
La prueba final debe reproducir el entorno operativo real del cliente.
5. Cómo integrar un lector de códigos QR con software de terceros
Para proyectos más avanzados, es posible que los lectores de códigos de barras necesiten comunicarse directamente con aplicaciones o plataformas de gestión de terceros.
Un proceso de integración típico incluye:
1. Obtener la documentación técnica
Solicite las especificaciones de la interfaz, los protocolos de comunicación, la documentación de la API y las instrucciones de configuración.
2. Definir el formato de datos.
Determina qué información necesita recibir el sistema, como por ejemplo:
Contenido del código QR.
ID del dispositivo.
Marca de tiempo de escaneo.
Estado de las credenciales.
Resultado del acceso.
Solo se deben incluir los datos compatibles con el producto seleccionado.
3. Desarrollar la interfaz de comunicación
El desarrollador del software implementa el método de comunicación apropiado, como TCP/IP, HTTP/HTTPS, MQTT o un SDK compatible.
4. Conéctese con la plataforma de autenticación.
La aplicación verifica las credenciales recibidas con la base de datos de acceso o el servicio de autenticación.
5. Devolver el resultado de la autorización.
El sistema envía el resultado correspondiente al controlador o lector, según la arquitectura del dispositivo.
6. Pruebas de integración completas
Verificar la estabilidad de las comunicaciones, la gestión de la respuesta, la seguridad y los procedimientos de recuperación.
6. Consideraciones importantes de seguridad durante la integración
La seguridad debe tenerse en cuenta durante todo el proceso de integración.
Protección de credenciales
Evite utilizar códigos QR estáticos, fáciles de copiar, en aplicaciones de alta seguridad.
Cuando proceda, utilice:
Credenciales con validez limitada.
Códigos QR de un solo uso.
Códigos QR dinámicos.
Verificación del lado del servidor.
Mecanismos de revocación de credenciales.
Seguridad de la red
Las medidas recomendadas incluyen:
Cifrado HTTPS o TLS donde sea compatible.
Autenticación robusta del dispositivo.
Gestión segura de contraseñas.
Restricciones de acceso a la red.
Actualizaciones de firmware.
Configuración adecuada del cortafuegos.
Gestión de permisos de acceso
Los permisos de acceso deben gestionarse de forma centralizada cuando sea necesario.
El sistema debe contemplar los procedimientos adecuados para credenciales caducadas, tarjetas perdidas, códigos QR revocados y bajas de empleados.
Seguridad de las comunicaciones
Para las conexiones de controladores tradicionales, evalúe si la interfaz de comunicación seleccionada proporciona la protección adecuada.
Cuando son compatibles, los protocolos seguros como OSDP Secure Channel pueden ofrecer una protección más sólida que los métodos de comunicación tradicionales no cifrados.
Es necesario confirmar las capacidades de seguridad tanto del lector como del controlador.
7. Problemas y soluciones comunes de integración
| Problema común | Posible causa | Acción recomendada |
|---|---|---|
| El lector no puede comunicarse con el controlador. | Cableado o configuración de protocolo incorrectos | Compruebe la compatibilidad del cableado y la interfaz. |
| El código QR se escanea pero la puerta no se abre. | Discrepancia en el formato de las credenciales o fallo de autorización | Verifique el formato de datos y la configuración del controlador. |
| Los códigos QR largos no se transmiten correctamente. | Limitación de la longitud de los datos del controlador | Verifique la longitud máxima de los datos y la compatibilidad de salida. |
| El dispositivo de red no puede conectarse. | Configuración de IP, puerto o firewall | Compruebe la configuración de red y la conectividad. |
| No se reciben los mensajes MQTT. | Configuración incorrecta del broker o del tema. | Verifique las credenciales del agente y los permisos del tema. |
| La respuesta del sistema se retrasa. | Latencia de red o procesamiento del servidor | Verifique los tiempos de comunicación y de respuesta del backend. |
| El dispositivo se desconecta intermitentemente. | Inestabilidad eléctrica o de la red | Compruebe la fuente de alimentación, los cables y la calidad de la red. |
La causa principal debe determinarse mediante pruebas sistemáticas, en lugar de asumir que el escáner en sí está defectuoso.
8. ¿Por qué elegir WCMI para la integración del control de acceso mediante códigos de barras?
WCMI ofrece productos de escaneo de códigos de barras y control de acceso para clientes B2B, integradores de sistemas y desarrolladores de proyectos.
Nuestras capacidades de desarrollo y personalización de productos pueden dar soporte a los requisitos del proyecto, que incluyen:
Reconocimiento de códigos QR y códigos de barras 1D.
Autenticación de tarjetas RFID.
Control de acceso mediante teclado.
Configuraciones de productos basadas en Linux en los modelos aplicables.
Comunicación Ethernet y TCP/IP.
Integración de HTTP/HTTPS y MQTT en las configuraciones aplicables.
Salida de Wiegand en los modelos compatibles.
Personalización de hardware y firmware.
Fabricación OEM/ODM.
Nuestro equipo técnico puede evaluar su controlador actual, su plataforma de software y sus requisitos de comunicación para ayudarle a identificar una configuración de producto adecuada.
¿Está planificando un proyecto de integración de control de acceso mediante código de barras?
Comuníquese con WCMI y proporcione la siguiente información:
Su modelo de controlador de acceso actual.
Protocolo de comunicación requerido.
Especificaciones de códigos de barras y códigos QR.
Plataforma de software o sistema operativo.
Métodos de autenticación requeridos.
Cantidad estimada del proyecto.
Podemos hablar de compatibilidad técnica, evaluación de muestras y posibilidades de personalización.
Sitio web: https://www.wcmiscan.com/
Conclusión
La integración exitosa del control de acceso mediante códigos de barras requiere más que simplemente seleccionar un lector. Implica la compatibilidad de la tecnología de escaneo, las interfaces de comunicación, los controladores, el software y los requisitos de seguridad.
Trabajar con un fabricante que comprenda tanto la tecnología de escaneo de códigos de barras como la integración del control de acceso puede ayudar a reducir los riesgos de desarrollo y mejorar la eficiencia en la implementación del proyecto.
Una guía práctica para compradores de sistemas de control de acceso mediante códigos de barras.
1. Introducción: ¿Por qué son importantes los términos FOB y CIF en las compras internacionales?
Al comprar lectores de códigos de barras, escáneres de códigos QR u otros dispositivos electrónicos de fabricantes extranjeros, los compradores internacionales deben tener en cuenta algo más que el precio del producto.
Las condiciones de envío determinan qué parte organiza el transporte, paga ciertos costes logísticos y asume los riesgos del transporte en etapas específicas.
Dos términos comerciales de uso común son FOB y CIF.
Comprender sus diferencias ayuda a los importadores a calcular los costes totales de compra, evitar gastos de envío inesperados y organizar el transporte internacional de forma más eficiente.
Esta guía explica los términos FOB y CIF desde la perspectiva de los compradores de sistemas de control de acceso mediante códigos de barras.
2. ¿Qué significa FOB?
FOB significa Franco a Bordo.
Según los Incoterms® 2020 FOB, el vendedor entrega la mercancía a bordo del buque designado por el comprador en el puerto de embarque acordado.
Una vez que la mercancía está a bordo, el riesgo de pérdida o daño se transfiere del vendedor al comprador.
Responsabilidades del vendedor bajo la condición FOB
El vendedor generalmente necesita:
Prepare la mercancía de acuerdo con el contrato de compraventa.
Embalaje completo para exportación.
Organizar la entrega en el puerto acordado.
Completar los trámites aduaneros de exportación.
Cargar la mercancía a bordo del buque designado.
Proporcione los documentos de envío acordados.
Responsabilidades del comprador bajo la modalidad FOB
El comprador generalmente necesita:
Indique la empresa de transporte o el método de envío.
Organizar y pagar el flete marítimo principal.
Contrate un seguro de carga si es necesario.
Gestionar el despacho de aduanas de importación.
Pague los aranceles e impuestos de importación correspondientes.
Organizar el transporte al destino.
Ejemplo de compra FOB
Supongamos que un comprador adquiere 1.000 lectores de código de barras para control de acceso a un fabricante en China.
El precio acordado es:
FOB Puerto de Shanghái: 20 USD por unidad
El valor del producto es:
1.000 × 20 USD = 20.000 USD
El comprador se encargará por separado del transporte marítimo, el seguro (si fuera necesario), el despacho de aduanas de importación, los aranceles y la entrega en destino.
Por lo tanto, el costo final del producto será superior al valor FOB.
3. ¿Qué significa CIF?
CIF significa Costo, Seguro y Flete.
Según los Incoterms® CIF 2020, el vendedor se encarga de organizar y pagar el coste del transporte y el seguro mínimo de carga exigido hasta el puerto de destino acordado.
Sin embargo, a menudo se malinterpreta un punto importante:
Según las condiciones CIF, el riesgo de transporte se transfiere al comprador cuando la mercancía se carga a bordo del buque en el puerto de embarque, no cuando la mercancía llega al puerto de destino.
Responsabilidades del vendedor según la cláusula CIF
El vendedor generalmente necesita:
Preparar y empaquetar los productos.
Completar los trámites aduaneros de exportación.
Entregar y cargar la mercancía a bordo del buque.
Organizar y pagar el flete marítimo hasta el puerto de destino indicado.
Obtenga el seguro de carga mínimo requerido.
Proporcione los documentos de envío acordados.
Responsabilidades del comprador según la cláusula CIF
El comprador generalmente necesita:
Pague el precio CIF acordado.
Gestionar el despacho de aduanas de importación.
Pague los aranceles e impuestos de importación.
Abonar los gastos de destino no incluidos en el contrato.
Organice el transporte local después de su llegada.
Considere si necesita una cobertura de seguro adicional.
El contrato CIF exige una cobertura de seguro mínima según la regla Incoterms® 2020 aplicable. Los compradores deben confirmar el alcance del seguro y considerar si es conveniente contar con protección adicional.
4. FOB vs CIF: Principales diferencias
| Comparación | FOB | CIF |
|---|---|---|
| Flete marítimo principal | El comprador organiza y paga | El vendedor organiza y paga |
| Seguro de carga | El comprador se encargará de ello si así lo desea. | El vendedor obtiene la cobertura mínima requerida. |
| Despacho de exportación | Vendedor | Vendedor |
| Despacho de importación | Comprador | Comprador |
| aranceles e impuestos de importación | Comprador | Comprador |
| Transferencia de riesgo | Cuando las mercancías estén a bordo en el puerto de embarque. | Cuando las mercancías estén a bordo en el puerto de embarque. |
| Control de carga | Mayor control para el comprador. | Mayor control para el vendedor. |
Ambos términos se refieren al transporte marítimo y a las vías navegables interiores.
En el caso de carga contenerizada entregada en una terminal de contenedores antes de la carga, el término FCA puede ser más apropiado que FOB, dependiendo del acuerdo de entrega específico.
5. ¿Qué es mejor para los compradores de sistemas de control de acceso con código de barras: FOB o CIF?
No existe una opción universalmente mejor. La elección depende de la experiencia logística del comprador, los arreglos de envío y las preferencias de compra.
Elija FOB si:
Usted tiene su propio agente de transporte de mercancías.
Usted compra productos de varios proveedores.
Quieres tener un mayor control sobre el transporte marítimo.
Usted ha negociado tarifas de flete competitivas.
Prefieres gestionar tú mismo tu seguro de carga.
Seleccione CIF si:
Usted no tiene un agente de transporte de mercancías establecido.
Prefiere que el proveedor se encargue del transporte marítimo principal.
Usted desea un presupuesto que incluya el flete y el seguro mínimo hasta el puerto de destino indicado.
Usted realiza compras de envíos más pequeños y desea un acuerdo de transporte más sencillo.
Sin embargo, compare siempre los gastos de envío al destino y los costos de entrega local antes de elegir.
6. ¿En qué consiste el proceso de transporte marítimo internacional?
Para los productos de control de acceso mediante código de barras exportados desde China, un proceso típico de transporte marítimo incluye:
Paso 1: Confirmar la orden de compra
Confirme los modelos de producto, las cantidades, los precios unitarios, el embalaje y los Incoterms acordados.
Paso 2: Completar la producción
El fabricante produce los productos de acuerdo con las especificaciones aprobadas.
Paso 3: Inspección de calidad
Realizar las pruebas funcionales, la inspección visual y la verificación del embalaje, según lo acordado.
Paso 4: Organizar el envío
En las condiciones FOB, el comprador o su agente de transporte normalmente se encarga del flete marítimo principal.
En las condiciones CIF, el vendedor se encarga del flete marítimo principal y del seguro necesario.
Paso 5: Declaración de aduanas de exportación
Prepare la factura comercial, la lista de empaque y los documentos de exportación necesarios.
Paso 6: Carga del buque
La mercancía se carga en el buque y se emiten los documentos de envío correspondientes.
Paso 7: Llegada al puerto de destino
La empresa de transporte o el transitario proporciona la información de llegada.
Paso 8: Despacho de aduanas de importación
El comprador o el agente de aduanas designado completa las declaraciones de importación y paga los aranceles e impuestos correspondientes.
Paso 9: Entrega final
La mercancía se recoge y se transporta al almacén del comprador o al lugar del proyecto.
7. ¿Qué documentos se requieren para importar productos de control de acceso mediante código de barras?
Los documentos comunes pueden incluir:
Factura comercial.
Lista de embalaje.
Guía de carga.
Certificado de origen, cuando corresponda.
Especificaciones del producto.
Documentos de cumplimiento pertinentes.
Permisos de importación u otros documentos justificativos, si fueran necesarios.
La documentación exacta depende del mercado de destino y de la clasificación del producto.
Los compradores deben confirmar el código HS apropiado y los requisitos de importación con su agente de aduanas antes del envío.
No dé por sentado que todos los escáneres de códigos de barras y lectores de control de acceso comparten la misma clasificación HS.
8. Errores comunes que los compradores deben evitar
Error 1: Comparar directamente los precios unitarios FOB y CIF.
El precio CIF incluye el flete principal y los costos mínimos de seguro, que generalmente se excluyen del precio FOB. Compare el costo total de entrega.
Error 2: Suponer que CIF significa que el vendedor asume todos los riesgos del envío.
En las condiciones CIF, el riesgo se transfiere cuando la mercancía se carga a bordo en el puerto de embarque.
Error 3: Ignorar los cargos de destino
La manipulación en el puerto, el despacho de aduanas, los aranceles, los impuestos y la entrega local pueden afectar significativamente el costo final.
Error 4: Utilizar una clasificación de producto incorrecta
Los códigos HS o las descripciones de productos incorrectos pueden ocasionar retrasos en la aduana o costes adicionales.
Error 5: No confirmar la versión de los Incoterms
Especifique siempre el puerto designado y la versión de Incoterms® en el contrato.
Por ejemplo:
FOB Puerto de Shanghái, Incoterms® 2020
CIF Puerto de Los Ángeles, Incoterms® 2020
9. ¿Cómo puede WCMI brindar apoyo a los compradores internacionales?
WCMI suministra productos de escaneo de códigos de barras y control de acceso a clientes B2B internacionales.
Para pedidos de exportación, los compradores pueden discutir lo siguiente:
Cotizaciones de productos.
Personalización OEM/ODM.
Ejemplos de arreglos.
Calendario de producción.
Embalaje para exportación.
Opciones de cotización FOB o CIF, según disponibilidad.
Documentación de envío.
Especificaciones técnicas e información sobre el cumplimiento de las normas del producto.
Recomendamos que, al solicitar un presupuesto, nos indique el puerto de destino, la cantidad del pedido y la configuración del producto que necesita.
Solicite hoy mismo una cotización FOB o CIF a WCMI.
Sitio web: https://www.wcmiscan.com/
Nota comercial: Este artículo es una guía general de compra y no sustituye las reglas completas de los Incoterms® 2020 ni el asesoramiento profesional en materia de aduanas y logística.
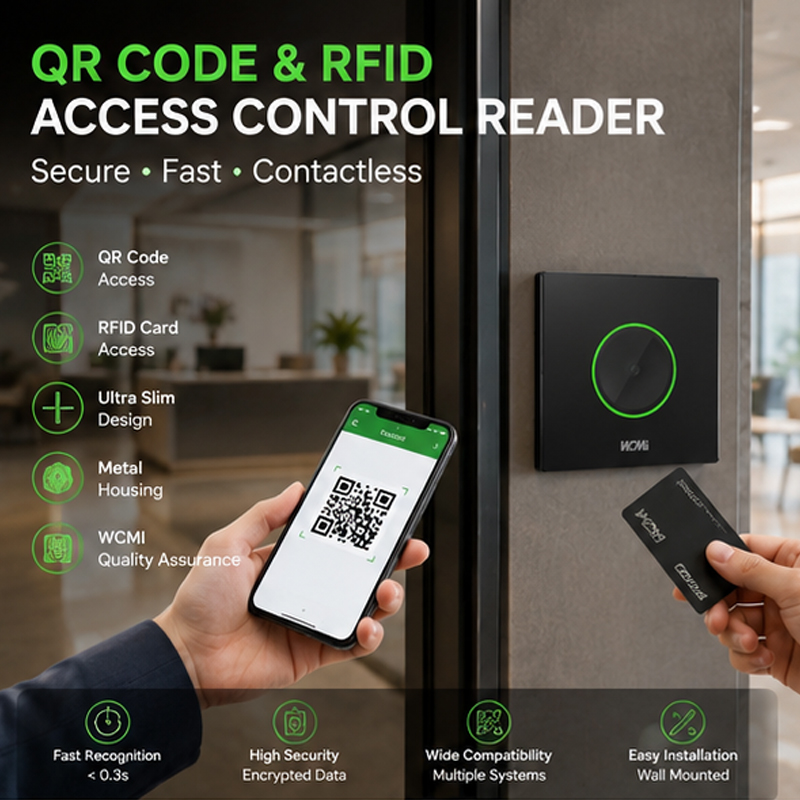
1. ¿Por qué se están popularizando los lectores de control de acceso mediante códigos QR?
Los sistemas de control de acceso tradicionales suelen basarse en tarjetas físicas, llaves o códigos PIN.
Si bien estos métodos siguen siendo útiles, la tecnología de acceso mediante código QR ofrece otra opción flexible para la gestión moderna del acceso comercial.
Se puede generar un código QR digitalmente y enviarlo por correo electrónico, aplicaciones móviles, sitios web o plataformas de gestión de visitantes.
Esto hace que el acceso mediante código QR sea especialmente útil para visitantes temporales, huéspedes de hoteles, participantes en eventos y empleados que utilizan credenciales digitales.
Para proyectos comerciales, seleccionar el lector de control de acceso mediante código QR adecuado es fundamental para un rendimiento fiable y una integración exitosa del sistema.
2. Primero, comprenda el escenario de su aplicación.
Antes de seleccionar un lector de control de acceso mediante código QR, identifique el entorno en el que funcionará.
2.1 Edificios de oficinas
Los edificios de oficinas pueden utilizar lectores de códigos QR para:
Acceso de los empleados.
Registro de visitantes.
Permisos de acceso temporales.
Acceso a la sala de reuniones.
Gestión de accesos al edificio.
Consideraciones recomendadas:
Reconocimiento de códigos QR rápido y fiable.
Compatibilidad con los controladores de acceso existentes.
Comunicación en red.
Aspecto compacto y profesional.
2.2 Hoteles
Los hoteles pueden integrar el reconocimiento de códigos QR en los flujos de trabajo de acceso para huéspedes compatibles.
Las funciones potenciales incluyen:
Credenciales digitales para invitados.
Autorización de acceso temporal.
Integración del sistema de registro de entrada de autoservicio.
Integración con los sistemas de gestión hotelera.
El lector debe ser compatible con la plataforma de gestión de accesos y la arquitectura de cerraduras de las puertas del hotel.
2.3 Escuelas y universidades
Las instituciones educativas pueden utilizar el acceso mediante código QR para:
identificación del estudiante.
Registro de visitantes.
Gestión de accesos al campus.
Acceso a la biblioteca o a zonas restringidas.
Verificación de asistencia al evento.
Para estas aplicaciones, los administradores pueden necesitar una gestión flexible de credenciales y registros de acceso.
2.4 Fábricas y almacenes
Las fábricas pueden utilizar lectores de códigos QR para gestionar el acceso a las áreas de producción, almacenes y zonas restringidas.
Los requisitos importantes pueden incluir:
Funcionamiento estable.
Diseño de carcasa resistente.
Compatibilidad con los controladores existentes.
Comunicación de red fiable.
Idoneidad para el entorno de instalación real.
2.5 Sistemas de transporte y torniquetes
Los lectores de códigos QR se pueden integrar en torniquetes y sistemas de validación de entradas compatibles.
Entre las consideraciones clave se incluyen:
Velocidad de lectura.
Capacidad de lectura de pantalla.
Ángulo de escaneo.
Dimensiones de la instalación mecánica.
Comunicación con el controlador de la puerta.
Rendimiento en uso continuo.
3. Siete factores importantes a tener en cuenta al elegir un lector de códigos QR para el control de acceso.
Factor 1: Rendimiento del escaneo de códigos QR
El rendimiento del escaneo es uno de los criterios de selección más importantes.
Controlar:
Velocidad de reconocimiento.
Tamaños de código QR compatibles.
Distancia de lectura.
Ángulo de lectura.
Reconocimiento de códigos en pantalla y en papel.
Rendimiento bajo diferentes condiciones de iluminación.
Compatibilidad con diferentes pantallas de teléfonos móviles.
En los proyectos de torniquetes, el lector debe probarse utilizando el formato de código QR real y los dispositivos de visualización previstos para la aplicación.
Factor 2: Métodos de autenticación compatibles
Algunos proyectos solo requieren autenticación mediante código QR, mientras que otros necesitan varios métodos de autenticación.
Dependiendo del modelo, las funciones disponibles pueden incluir:
Escaneo de códigos QR.
Reconocimiento de códigos de barras 1D.
Lectura de tarjetas IC.
Lectura de la tarjeta de la CPU.
Lectura de tarjetas de identificación.
Introducción del código PIN mediante teclado.
La combinación de varios métodos de autenticación puede dar soporte a diferentes grupos de usuarios y escenarios de acceso.
Factor 3: Interfaces y protocolos de comunicación
La compatibilidad en las comunicaciones es fundamental para la integración.
Dependiendo de la configuración del lector, las opciones posibles incluyen:
| Interfaz o protocolo | Aplicación típica |
|---|---|
| Ethernet | Comunicación de red |
| TCP/IP | Comunicación con controladores o software compatibles. |
| Wiegand | Integración de controladores de control de acceso tradicionales |
| USB | Comunicación del dispositivo host |
| UART | Integración de sistemas embebidos |
| HTTP/HTTPS | Comunicación entre la aplicación y el servidor |
| MQTT | Mensajería entre dispositivos de red compatibles |
No todos los productos son compatibles con todas las interfaces o protocolos.
Los compradores deben confirmar si el lector es compatible con su controlador y arquitectura de software existentes.
Factor 4: Materiales y protección de la vivienda
Los lectores comerciales pueden utilizar plástico ABS, PC/ABS, aleación de aluminio o acero inoxidable.
La selección correcta depende del entorno de instalación.
En los edificios de oficinas interiores, el aspecto y el diseño de la instalación pueden ser importantes.
Para fábricas o instalaciones al aire libre, los compradores deben evaluar además:
Clasificación de protección IP.
Temperatura de funcionamiento.
Resistencia a la humedad.
exposición a los rayos UV.
Resistencia al impacto.
Resistencia a la corrosión.
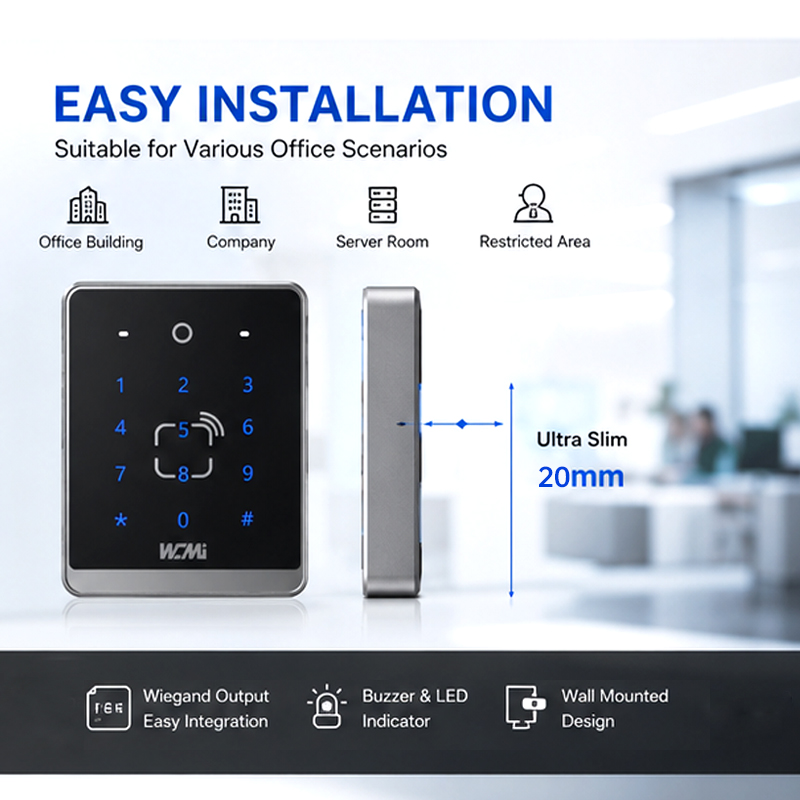
No dé por sentado que una carcasa metálica proporciona automáticamente protección contra el agua y el polvo. Estas características deben verificarse por separado.
Factor 5: Dimensiones y diseño de la instalación
Antes de realizar el pedido, confirme:
Altura, anchura y grosor del producto.
Montaje en pared o instalación empotrada.
Posición de la salida del cable.
Dimensiones de los orificios de montaje.
Orientación de la ventana de escaneo.
Compatibilidad con los paneles de control de acceso existentes.
Para proyectos con espacio de instalación limitado, puede ser preferible un lector delgado y compacto.
Factor 6: Integración y seguridad del software
Un lector de códigos QR es solo una parte de un sistema de control de acceso.
La solución completa debe incluir la validación adecuada de credenciales, la gestión de permisos de acceso y la seguridad de las comunicaciones.
Considerar:
Compatibilidad con la plataforma de gestión existente.
Caducidad de las credenciales.
Códigos QR de un solo uso o con duración limitada.
Comunicación con el servidor de autenticación.
Registros de acceso.
Permisos administrativos.
Comunicación segura donde esté disponible.
Los códigos QR estáticos se pueden copiar o compartir. Para aplicaciones que requieren mayor seguridad, se deben considerar las credenciales dinámicas y la verificación del lado del servidor.
Factor 7: Capacidad de personalización del fabricante
Para proyectos comerciales de gran envergadura, los productos estándar pueden no satisfacer todos los requisitos.
Un fabricante con capacidades OEM/ODM puede ofrecer:
Logotipo y embalaje personalizados.
Dimensiones y colores de las viviendas.
Selección del motor de escaneo.
Múltiples funciones de autenticación.
Personalización de la interfaz.
Configuración del firmware.
Integración de software y protocolos.
Analice estos requisitos antes de solicitar muestras para evitar costes innecesarios de rediseño.
4. ¿Qué preguntas debería hacer antes de comprar?
Antes de seleccionar un lector de control de acceso mediante código QR, pregunte al proveedor:
¿El lector admite códigos QR que se muestran en las pantallas de los teléfonos móviles?
¿Qué formatos de código de barras 1D y 2D son compatibles?
¿Puede admitir la autenticación mediante código QR y tarjeta RFID simultáneamente?
¿Admite salida Wiegand o comunicación TCP/IP?
¿Está disponible la integración con HTTP/HTTPS o MQTT?
¿Se puede personalizar el firmware?
¿Se pueden personalizar las dimensiones y el aspecto de la vivienda?
¿Cuál es la cantidad mínima de pedido (MOQ) para pedidos OEM/ODM?
¿Se pueden proporcionar muestras para las pruebas de integración?
¿Qué opciones de inspección de calidad y garantía están disponibles?
Estas preguntas ayudan a los compradores a comparar proveedores en función de su idoneidad técnica, en lugar de basarse únicamente en el precio.
5. ¿Por qué elegir a WCMI como su proveedor de control de acceso mediante código QR?
WCMI ofrece soluciones de escaneo de códigos de barras y control de acceso para clientes B2B internacionales.
Nuestras capacidades de producto y personalización pueden dar soporte a los requisitos del proyecto, que incluyen:
Reconocimiento de códigos QR y códigos de barras.
Autenticación con tarjeta IC.
Control de acceso mediante teclado.
Opciones de Ethernet y comunicación de red.
Funciones TCP/IP, HTTP/HTTPS y MQTT en las configuraciones aplicables.
Personalización de hardware y software.
Fabricación OEM/ODM.
Trabajamos con clientes que necesitan lectores de control de acceso personalizados para edificios de oficinas, hoteles, escuelas, fábricas y otras aplicaciones comerciales.
¿Necesitas un lector de códigos QR para el control de acceso a tu proyecto?
Envíe a WCMI su escenario de aplicación, requisitos técnicos y cantidad estimada. Nuestro equipo le ayudará a evaluar la compatibilidad del producto y las opciones de personalización.
Sitio web: https://www.wcmiscan.com/